Módulo Asset Management · ISO 27001:2022 A.5.9–5.18 + A.8.2Inventario vivo,
Inventario vivo,
no una hoja estática.
Activos con propietario verificable, derechos de acceso auditables y scans de AWS IAM read-only. Cada hallazgo se convierte en una señal viva: aparece cuando hay riesgo, desaparece cuando se corrige. Sin tickets manuales en el medio.
/// AWS IAM nativo · MFA / Access Keys / Privilegios admin· Señales que se autocorrigen
app.vigiacomply.io/asset-management/dashboard
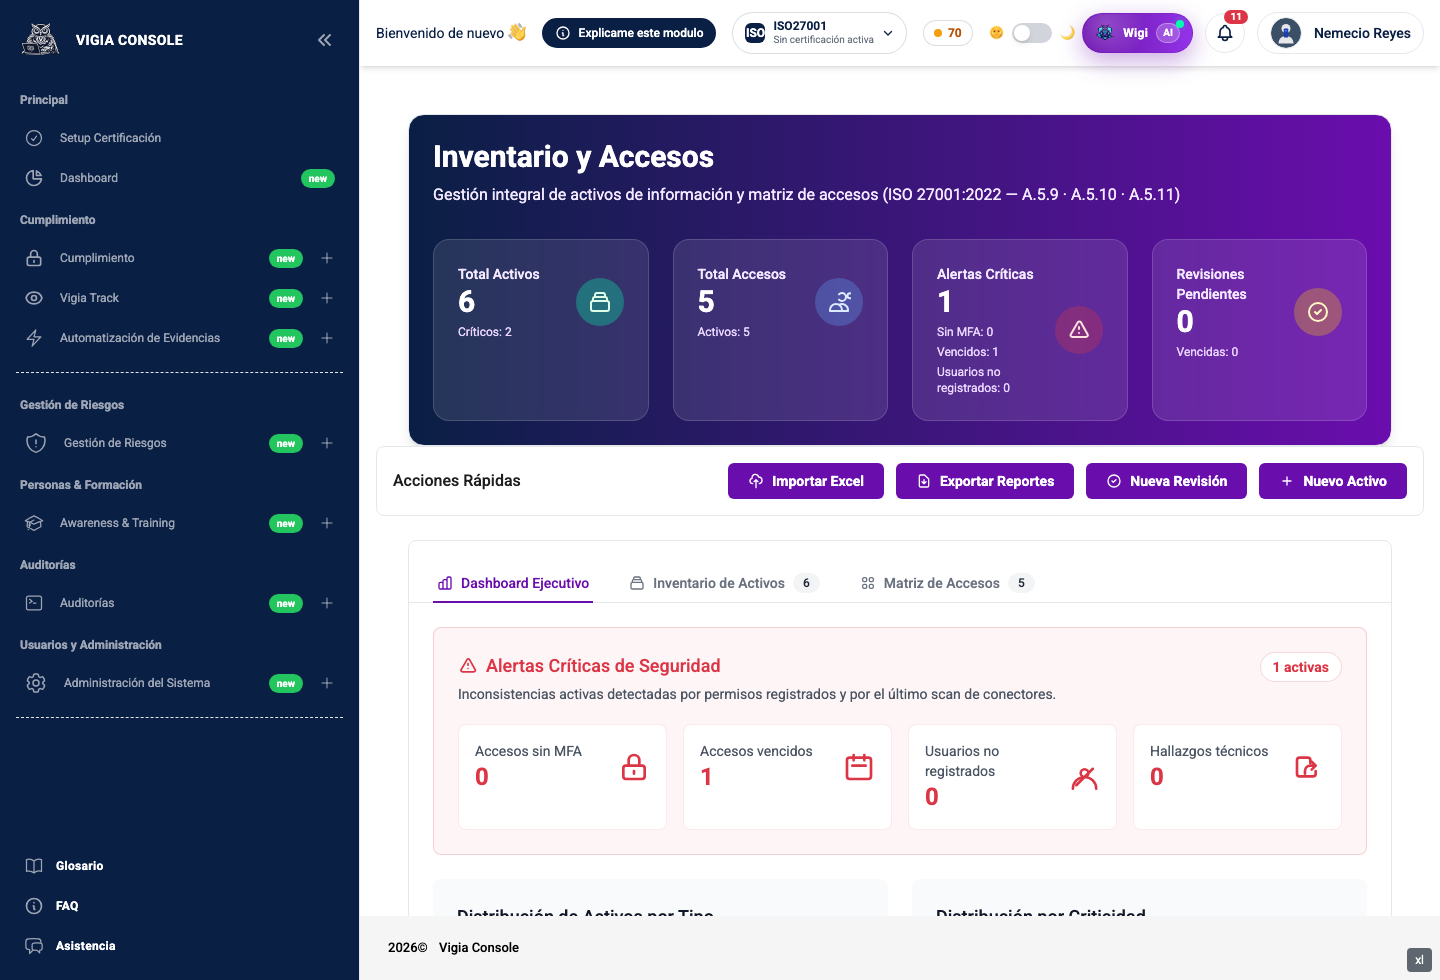
/// Tres ideas que cambian el juego
No es un CRUD de activos. Es gobierno de identidades.
A.5.9
Inventario vivo, no estático
Cada activo trae propietario, proveedor, clasificación, criticidad y conector. Al cambiar accesos en AWS, el dashboard refleja la nueva realidad sin que nadie edite un Excel.
A.5.15–5.18
IAM scans que ven lo que el auditor preguntará
Read-only sobre tu cuenta AWS. Detecta root sin MFA, access keys activas, usuarios IAM no mapeados a empleados, admin groups y privilegios excesivos.
Operacional
Señales que aparecen y desaparecen solas
Un nuevo scan reemplaza las señales del activo. Si el equipo corrige el MFA ausente, la alerta del dashboard se cae sola en el siguiente scan. Sin tickets manuales.
/// Features que enamoran
12 capacidades para gobernar identidades en serio
Cada una conectada a una cláusula ISO. Cada una en producción.
Inventario auditable
Nombre, descripción, tipo, clasificación, criticidad, estado, propietario, proveedor, entorno, ubicación. Mínimo auditable A.5.9 cubierto.
Propietario por selector
UserSelectionModal contra empleados reales. No texto libre. Sin "responsable@empresa.com" inventado.
Activo ↔ Proveedor
Vincula proveedor al crear o reusa uno existente. Hereda criticidad y evidencia VRM.
Derechos de acceso
LECTURA / ESCRITURA / MODIFICACION / ADMIN / PROPIETARIO. Justificación obligatoria, fecha fin opcional. A.5.15 + A.5.18.
AWS IAM scans
Encola scan desde el detalle. Normaliza usuarios, roles, grupos, root, MFA, access keys, privilegios admin. Watchdog 4h.
Alertas críticas
ROOT_ACCOUNT_NO_MFA, ADMIN_WITHOUT_MFA, IAM_USER_NO_MFA, ACTIVE_ACCESS_KEYS, UNMAPPED_IAM_USER, ADMIN_GROUP.
Matriz de accesos
Vista transversal usuarios × activos × nivel. Perfecta para recertificación periódica y segregación de funciones.
Historial timeline
Cambios, altas, accesos otorgados/revocados, devoluciones. Cada activo es evidencia temporal continua.
Devolución A.5.11
Flujo con condición, fecha, receptor y firma. Cierre del ciclo de vida del activo auditable.
Conectores asociados
Activos tipo Servicio/Aplicación admiten conector. AWS hoy; Google Workspace, GitHub, Slack en roadmap.
Estados derivados
HEALTHY / OBSERVATION / AT_RISK / NEEDS_REVIEW por control. Sin alterar manualmente el estado del control.
Import / Export CSV
Migra tu Excel existente en minutos. Export para análisis BI o auditoría externa.
/// Cómo funciona
4 pasos. Del Excel al SGSI vivo.
PASO 01
Importa tu inventario
Sube CSV o crea activos uno por uno con UserSelectionModal. Vincula proveedores existentes del catálogo VRM.
POST /api/assets/import
PASO 02
Conecta AWS read-only
IAM role con políticas de solo lectura (iam:List*, iam:Get*). 5 minutos, sin riesgo de modificar tu cuenta.
iam:ListUsers · iam:ListMFADevices
PASO 03
Lanza scan
Vigía normaliza usuarios, roles, grupos. Detecta MFA, access keys, admin. Crea señales vivas vinculadas al activo y a controles ISO impactados.
POST /api/assets/{id}/scan
PASO 04
El auditor lo verifica solo
Mostrar matriz de accesos + historial + scans. Las alertas que ve son las que están activas hoy — no las de hace 6 meses.
GET /api/access-matrix · GET /api/assets/{id}/history
/// Tour visual
Mira el módulo en acción
Capturas reales de producción — no mockups.
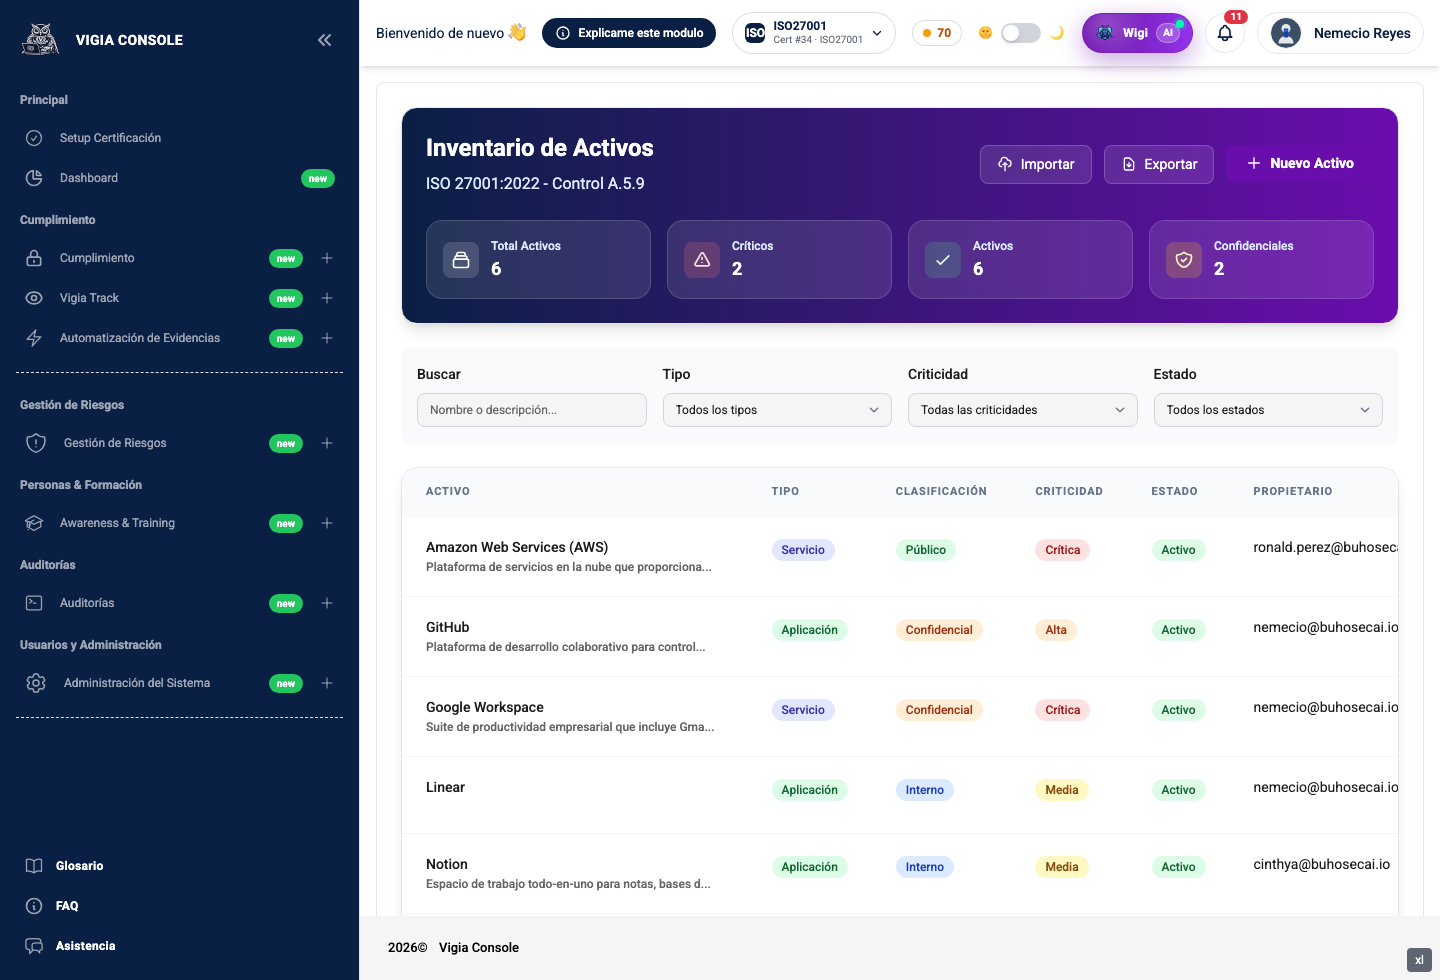
Inventario operativo
Búsqueda libre, filtros por tipo / criticidad / estado, badges visuales consistentes y acciones inline.
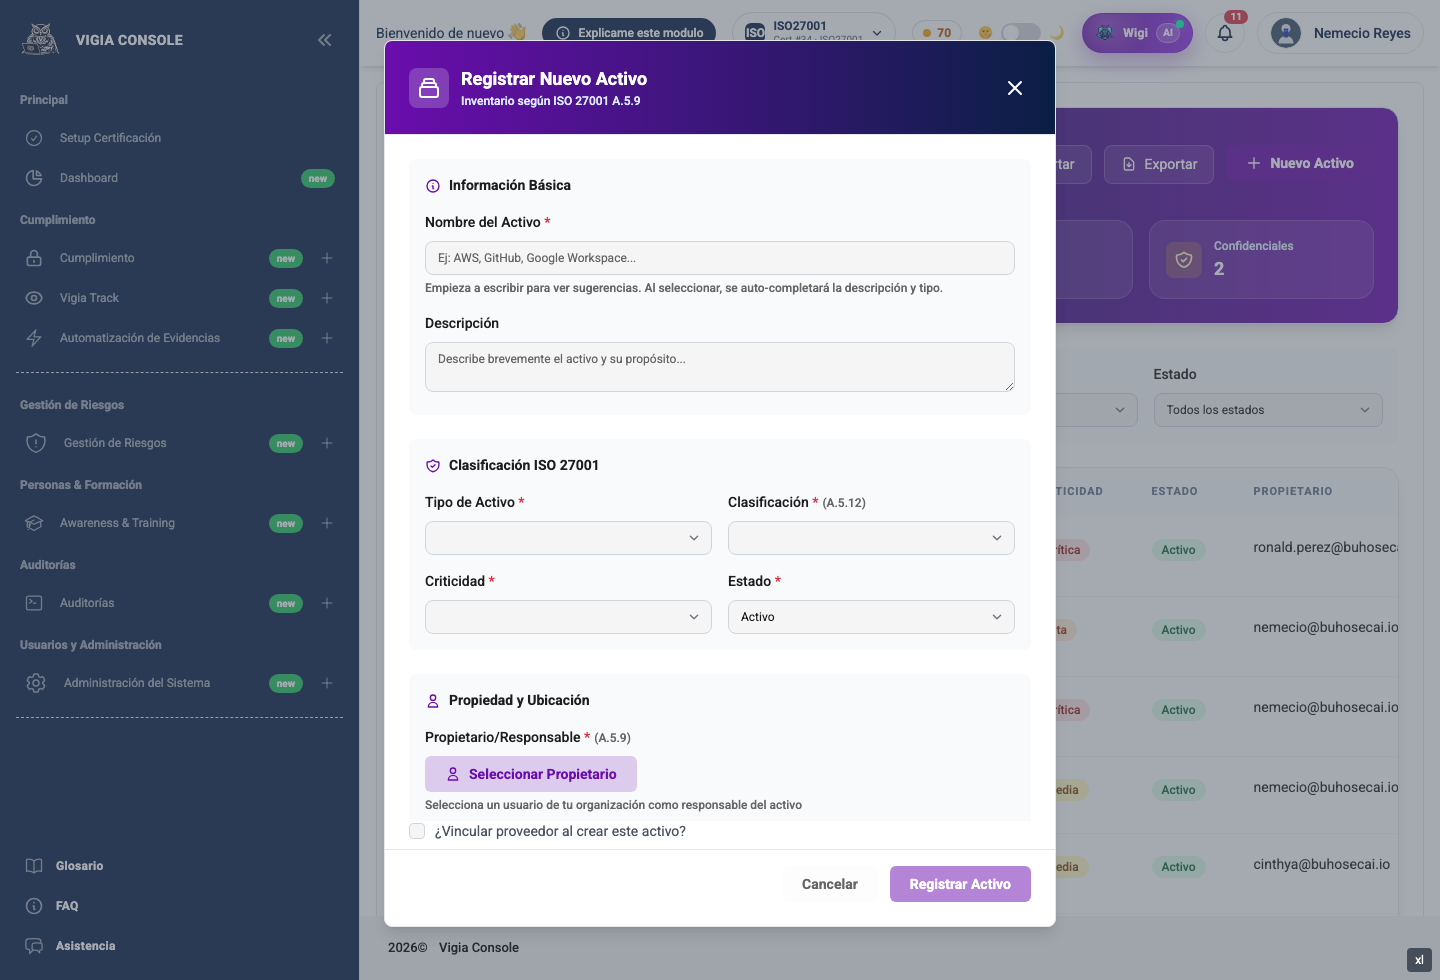
Alta con sugerencias IA
Sugerencias por nombre completan descripción y tipo. Propietario por selector, opcional crear/elegir proveedor.
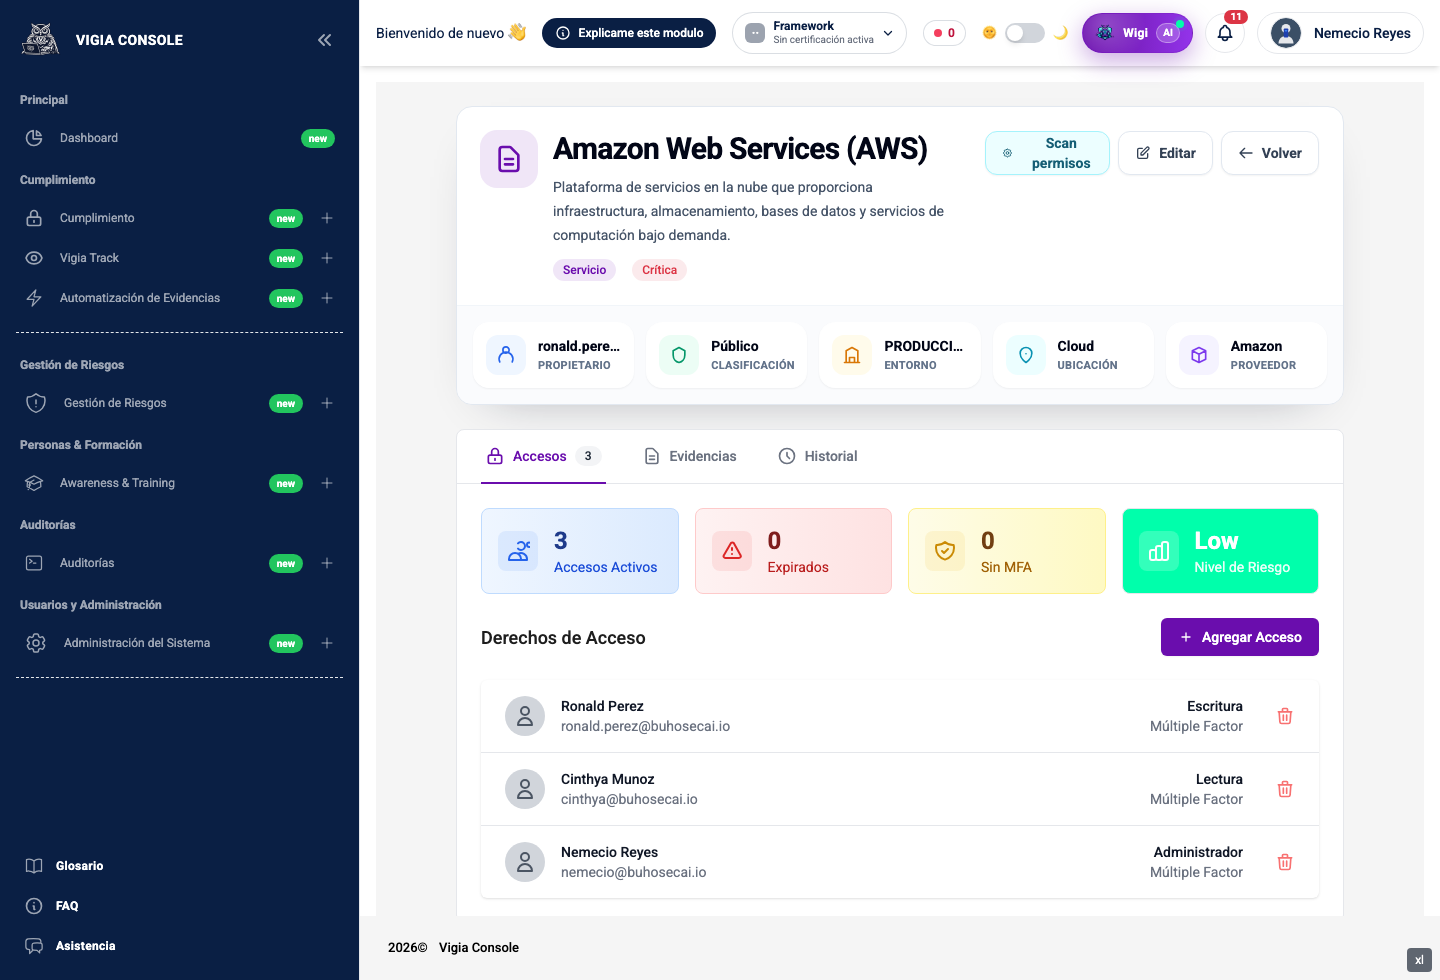
Detalle del activo
Atributos auditables, tabs de accesos / evidencias / historial, indicadores de riesgo IAM y botón scan.
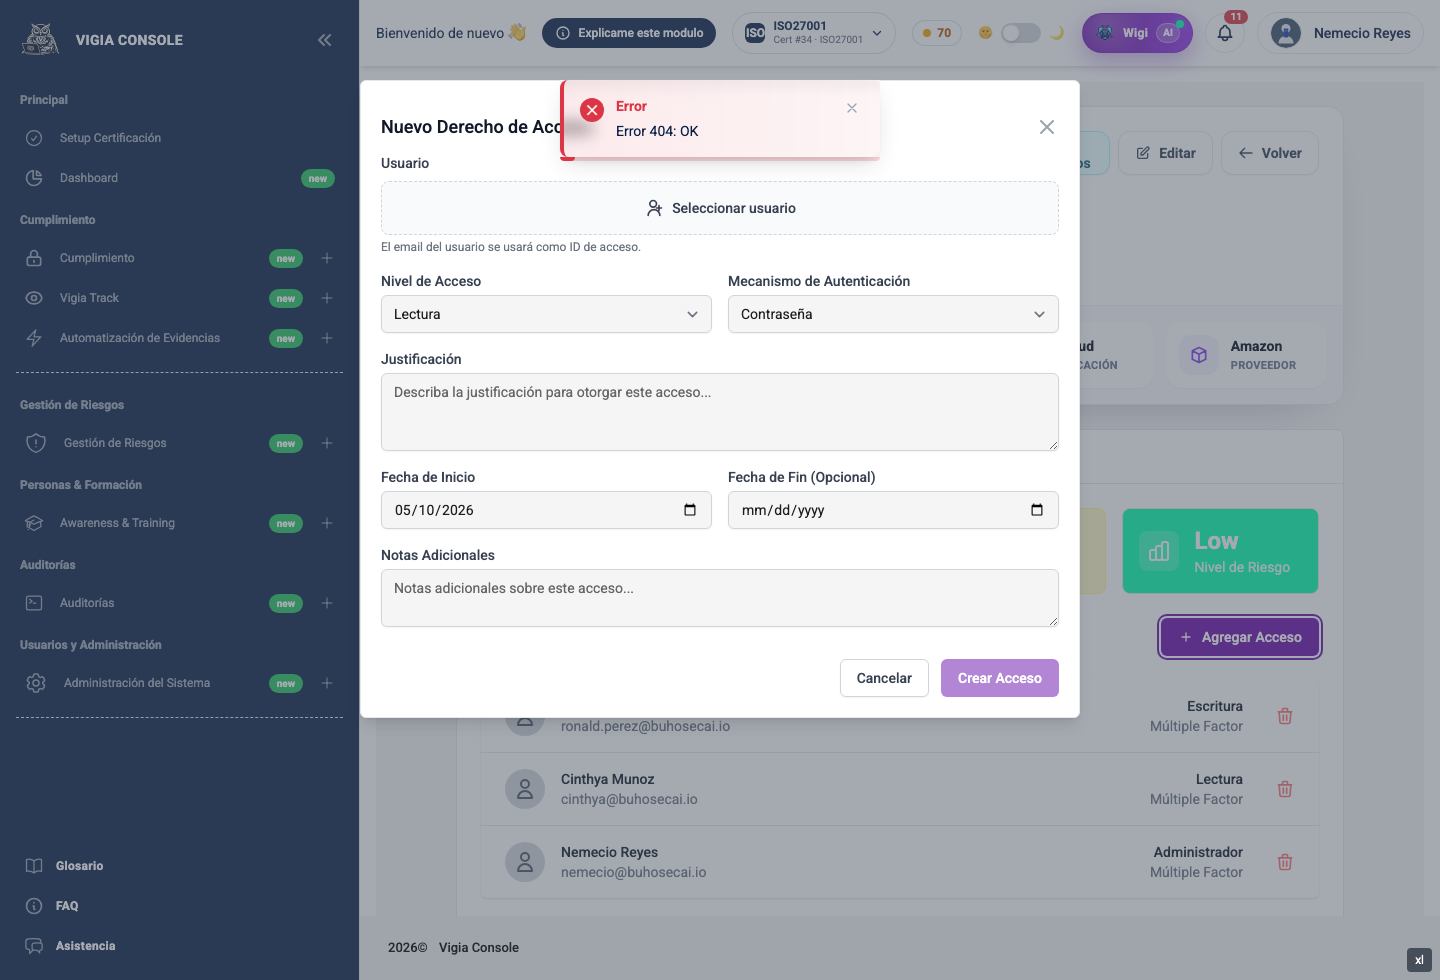
Otorgar acceso
Justificación obligatoria, nivel acotado, fecha fin opcional, alertas para sin-MFA y privilegiados.
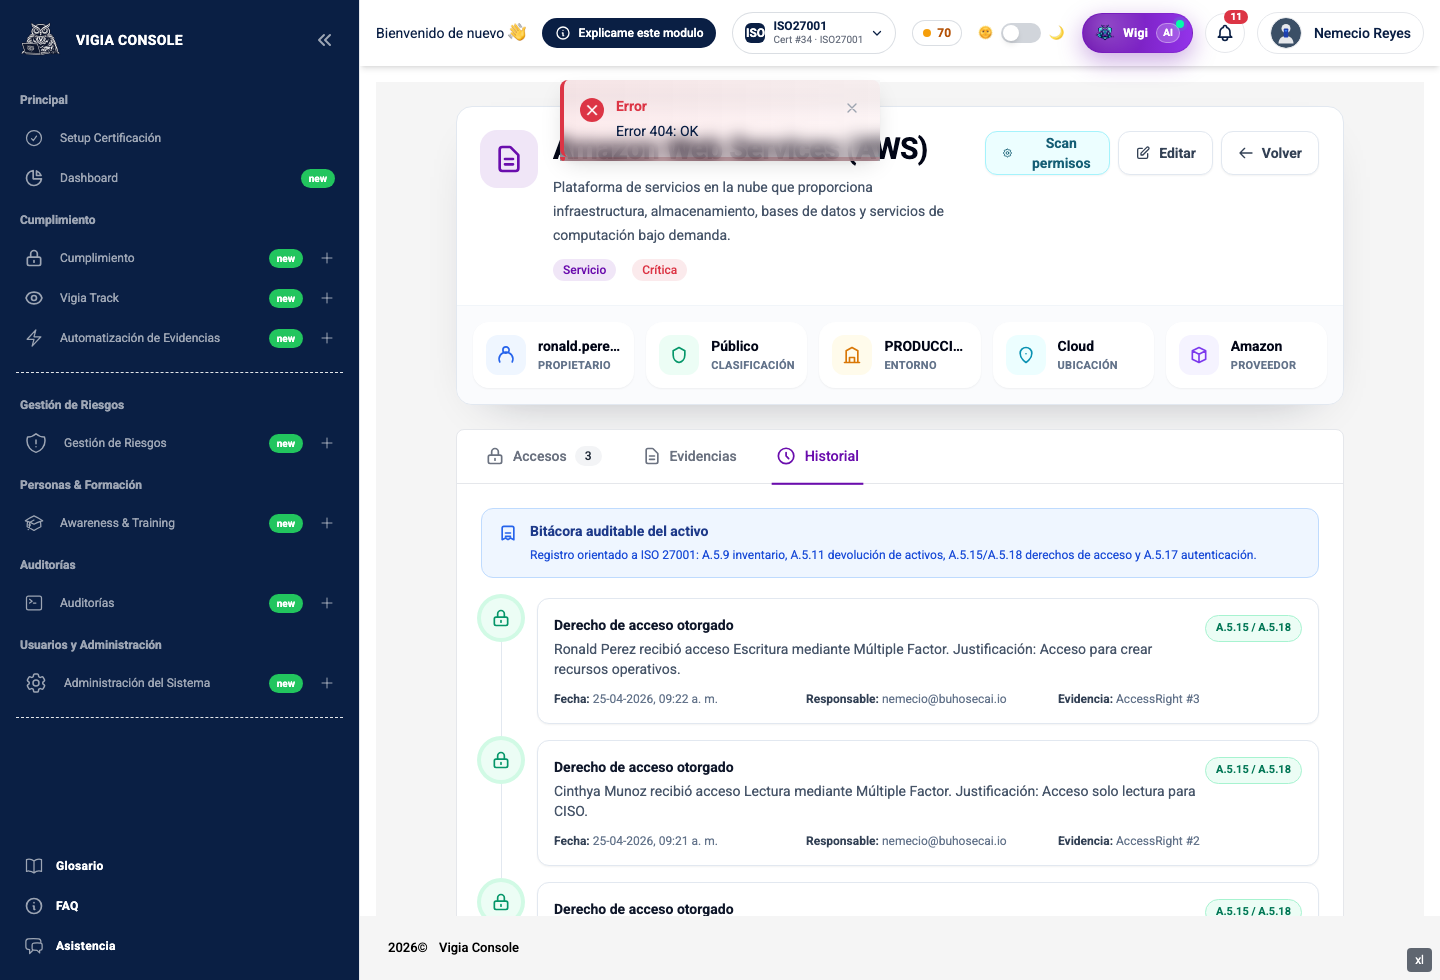
Timeline auditable
Cambios cronológicos del activo: altas, accesos, devoluciones, scans. Evidencia temporal para A.5.11.
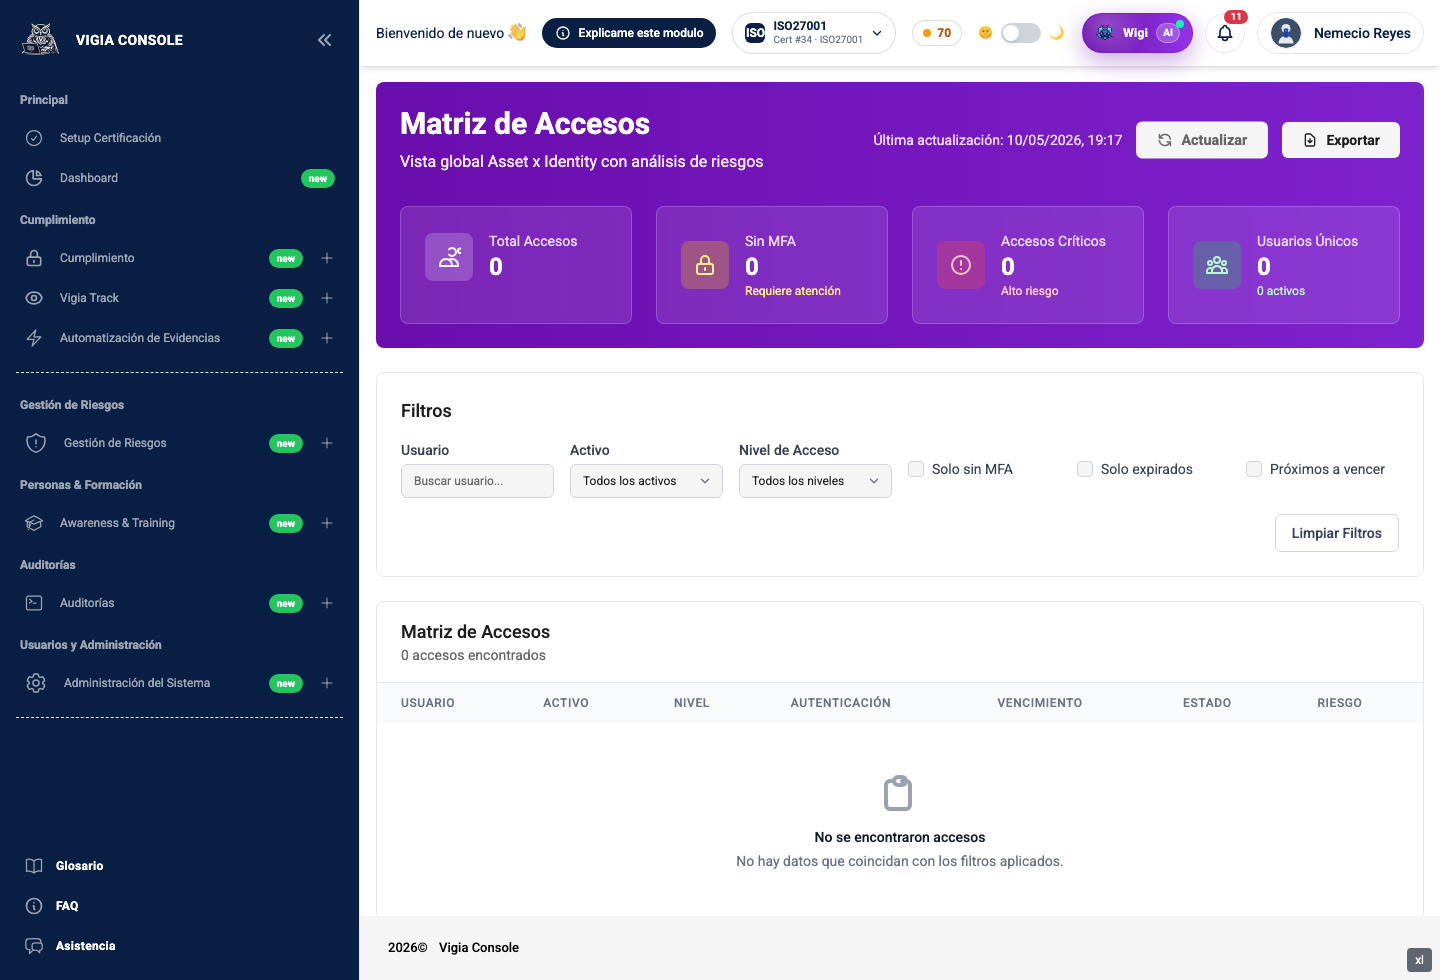
Matriz de accesos
Cruce transversal activos × usuarios × nivel. Base para recertificación y SoD futura.
/// Cobertura ISO 27001:2022
9 controles. Todos en producción.
/// Señales vivas
8 hallazgos que la plataforma detecta sola
Cada uno aparece cuando el scan lo encuentra. Desaparece cuando el equipo lo corrige.
CRITICALA.5.15 · A.8.24
ROOT_ACCOUNT_NO_MFA
CRITICALA.5.17 · A.8.24
ROOT_ACCOUNT_ACCESS_KEYS
HIGHA.5.15 · A.8.2
ADMIN_WITHOUT_MFA
HIGHA.5.15
IAM_USER_NO_MFA
MEDA.5.17 · A.5.18
ACTIVE_ACCESS_KEYS
MEDA.5.16 · A.5.18
UNMAPPED_IAM_USER
MEDA.5.18 · A.8.2
ADMIN_GROUP
MEDA.5.18
EXPIRED_ACCESS
/// Sigue explorando
Asset Management no vive solo. Conoce el resto.
/// Migración de Excel en 1 día
¿Damos vida a tu inventario?
Diagnóstico gratuito de 30 minutos. Te mostramos cómo migrar tu inventario actual y conectar tu AWS sin tocar producción.