Módulo Proveedores · TPRM con IA · ISO 27001 A.5.19–5.22Tus proveedores,
Tus proveedores,
vigilados todos los días.
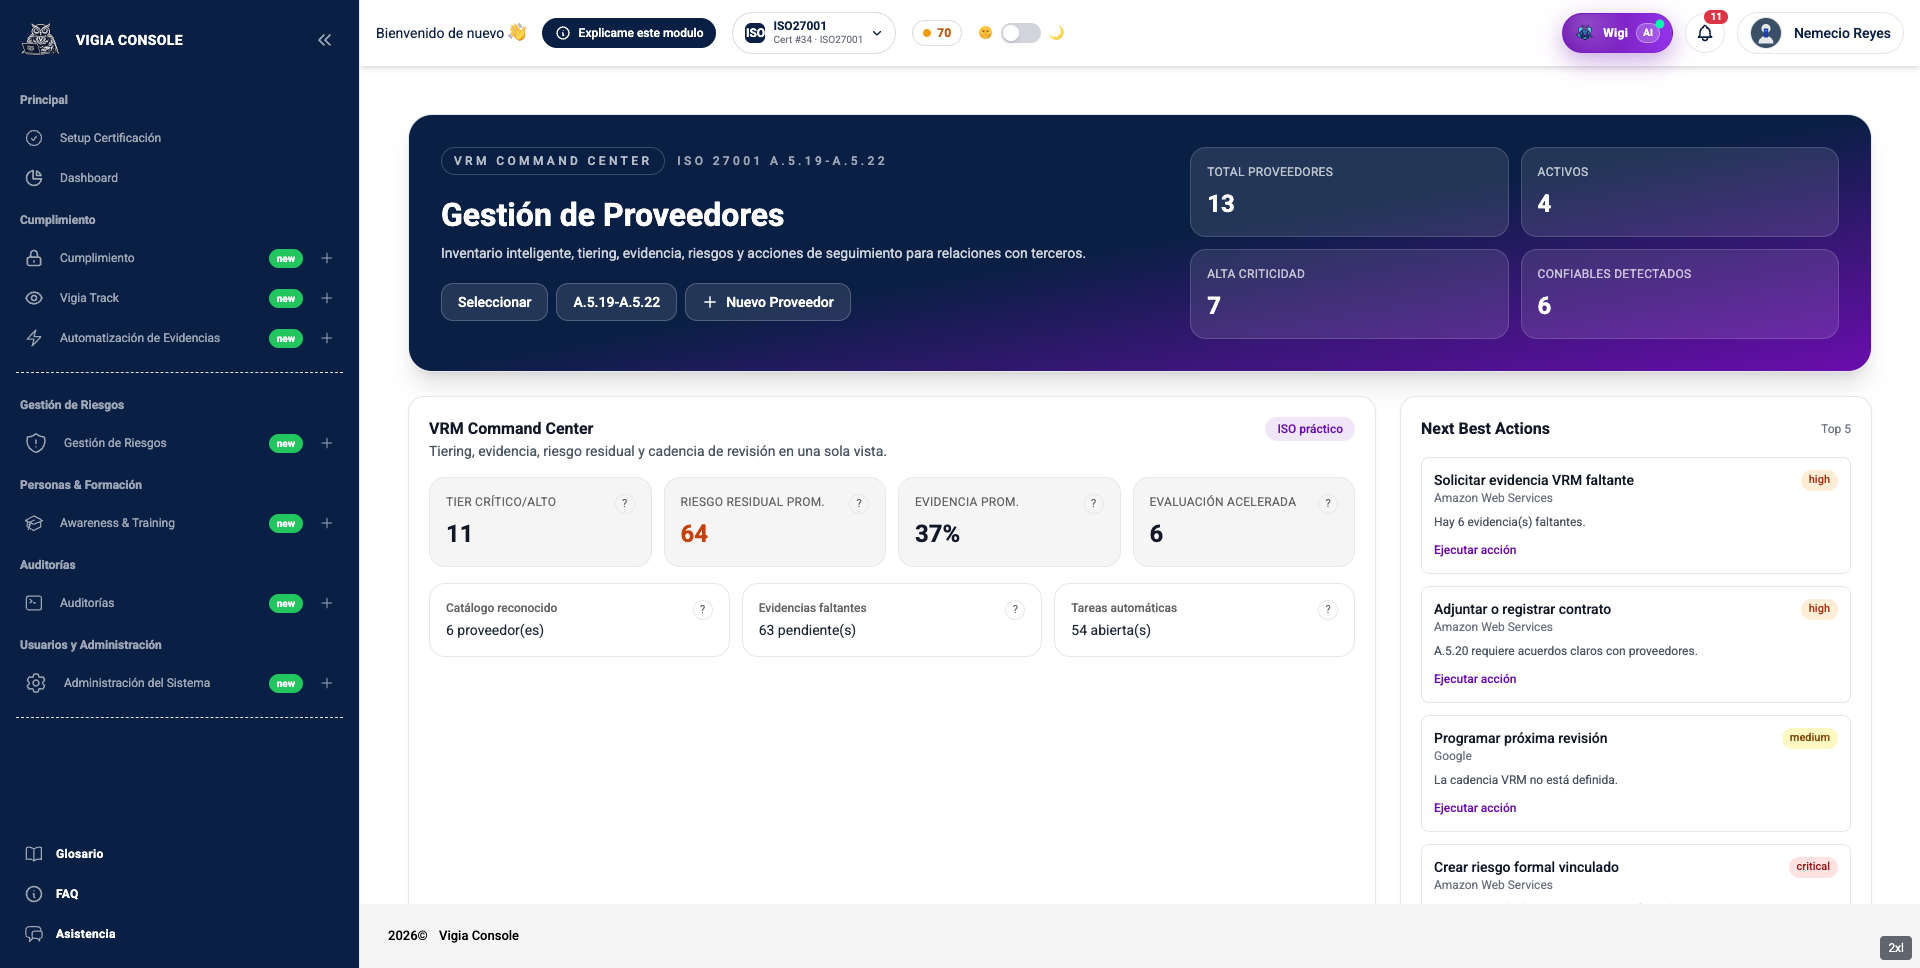
Vigía encuentra a tus terceros, investiga su seguridad con IA, les envía el cuestionario que corresponde a tu ley, calcula su tier con evidencia y te avisa cuando algo cambia. La IA propone. Tú apruebas.
/// ISO 27001 · ISO 27701 · ISO 42001 · Ley 21.719 · GDPR · LGPD· Monitoreo continuo
app.vigiacomply.io/risk-management/providers
/// Tres ideas que cambian el juego
No es una planilla de proveedores. Es un equipo de TPRM que trabaja solo.
Descubrimiento
Encuentra a los que no sabías que tenías
Las áreas contratan SaaS y autorizan apps sin pasar por seguridad. Vigía lee tus conectores, activos, registro de tratamientos y las apps OAuth de Google Workspace, Okta y Entra ID, y te deja cada proveedor en una bandeja, prellenado.
IA agéntica
Un analista de IA que no se cansa
Lee el trust center, la política de privacidad, el DPA y la lista de subencargados de cada proveedor, evalúa 11 dimensiones y cita la fuente. Después evalúa las respuestas del cuestionario y te redacta la propuesta de decisión.
Monitoreo
Una película, no una foto al año
Cruce diario con bases públicas de brechas y con las vulnerabilidades explotadas activamente que publica CISA. Re-evaluación automática cuando vence la cadencia o aparece un evento.
/// Lo que hace por ti
12 capacidades para gestionar terceros en serio
Todas en producción. Todas dejan evidencia para tu auditoría.
Bandeja de descubrimiento
Una sugerencia por proveedor desde conectores, activos, registro de tratamientos, cookies del sitio, offboarding y apps OAuth. Reconoce alias y prellena categoría, sitio y acceso. Nada entra solo.
Vetting autónomo con IA
11 dimensiones: certificaciones, subencargados, ubicación de datos, DPA, notificación de incidentes, uso de IA, continuidad, control de accesos y más. Cada hallazgo: verificado, declarado o ausente, con su fuente.
Cuestionario por jurisdicción
Plantilla Ley 21.719, GDPR, LGPD o neutral. Omite lo que el vetting ya verificó y la IA propone preguntas extra para ese proveedor.
Portal sin login
El proveedor responde con un enlace seguro, puede cerrar a medias y adjunta respaldos por pregunta. Recordatorios automáticos el día 5 y el día 10.
Evaluación y decisión con IA
La IA evalúa las respuestas y propone riesgos, datos del DPA y una decisión. Tú la aplicas o la descartas: nada se aplica sin aprobación.
Registro único de DPA
Un solo lugar para el DPA de cada proveedor, sus subencargados, transferencias internacionales y adjuntos del cuestionario.
Tier por evidencia
La criticidad combina lo declarado con los activos que sostiene, su rol en tus tratamientos, los permisos de sus apps y sus respuestas. Siempre ves por qué tiene ese tier y qué falta saber.
Monitoreo de brechas y KEV
Cruce diario por dominio contra bases públicas de brechas y por producto contra el catálogo CISA KEV. Cada señal llega con contexto y la revisa una persona.
Re-vetting por cadencia
Crítico 6 meses · Alto 12 · Medio 18 · Bajo 24. Al vencer, vuelve a leer la superficie pública y propone un nuevo cuestionario.
Certificados con vigencia
ISO 27001, SOC 2 y otros certificados del proveedor con fecha de vencimiento. Actualizan el estado de tus controles de proveedores y avisan antes de vencer.
Expediente para el auditor
PDF por proveedor y por marco con hallazgos, cuestionario, decisión, DPA y certificados, dentro del paquete de evidencia del auditor.
Riesgo formal y tareas Track
Crea el riesgo vinculado al proveedor y tareas con responsable, fecha y la cita del control de tu marco que las exige.
/// Tiering + cadencia
Criticidad convertida en calendario
El tier sale de la evidencia y fija la cadencia de revisión. Lo que todavía no sabemos de un proveedor suma, pero sólo hasta Alto: Crítico se afirma con datos, no con ausencias.
/// Cómo funciona
6 pasos que se mueven solos. Tú sólo apruebas.
El ciclo completo de cada proveedor, del primer rastro a la evidencia para el auditor.
PASO 01
Descubrir
Junta las señales que ya existen en tu organización y te muestra cada proveedor en una bandeja, prellenado.
Tú registras o descartas
Google Workspace · Okta · Entra ID
PASO 02
Investigar
La IA lee el trust center, la política de privacidad, el DPA y los subencargados. 11 dimensiones, fuente citada.
Tú apruebas los subencargados
/trust · /security · /privacy · /dpa
PASO 03
Preguntar
Cuestionario según tu ley, más corto porque omite lo ya verificado. Portal sin login y recordatorios solos.
Tú aplicas o descartas la propuesta
Ley 21.719 · GDPR · LGPD
PASO 04
Clasificar
Tier con evidencia de activos, tratamientos, apps y respuestas. Recalculado cada madrugada.
Tú ves por qué y qué falta
Crítico · Alto · Medio · Bajo
PASO 05
Vigilar
Brechas por dominio y vulnerabilidades explotadas por producto, todos los días. Re-vetting por cadencia.
Tú decides si actuar
CISA KEV · brechas públicas
PASO 06
Demostrar
Expediente PDF por proveedor y por marco dentro del paquete del auditor.
Tú presentas evidencia ordenada
A.5.19–5.22 · A.1.2.7 · A.10.3
/// Por qué confiar en la automatización
La IA propone. Tú apruebas. Y si no pudo mirar, te lo dice.
Hay evidencia
Lo verificó y te muestra la fuente.
Cada hallazgo indica de dónde salió: la página del proveedor, su respuesta o tu propio inventario.
No hay evidencia
Lo buscó y no lo encontró.
Una ausencia confirmada es un hallazgo útil, y queda registrada como tal.
No pudimos mirar
No lo hace pasar por un cero.
Si el sitio no respondió o una fuente falló, la evaluación queda inconclusa y lo ves. Un error nunca baja el riesgo de un proveedor.
/// Tour visual
Mira el módulo en acción
Capturas reales de producción — no mockups.
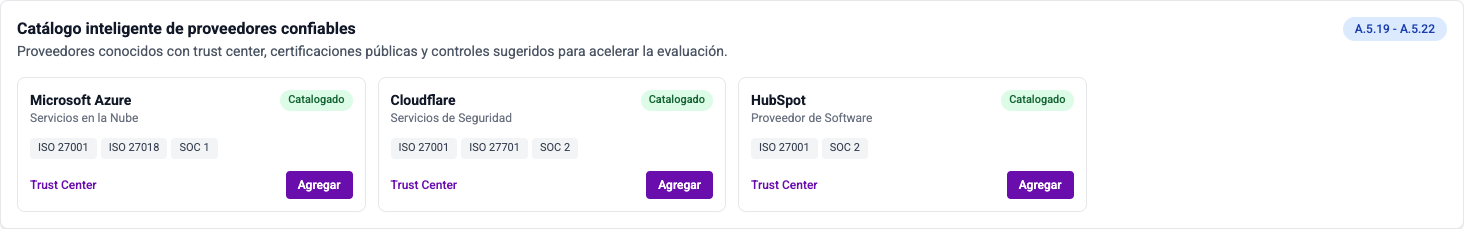
Catálogo confiable
AWS, GCP, Azure, Notion, GitHub, Slack, Cloudflare, HubSpot, Atlassian con trust center + certificaciones públicas precargadas.
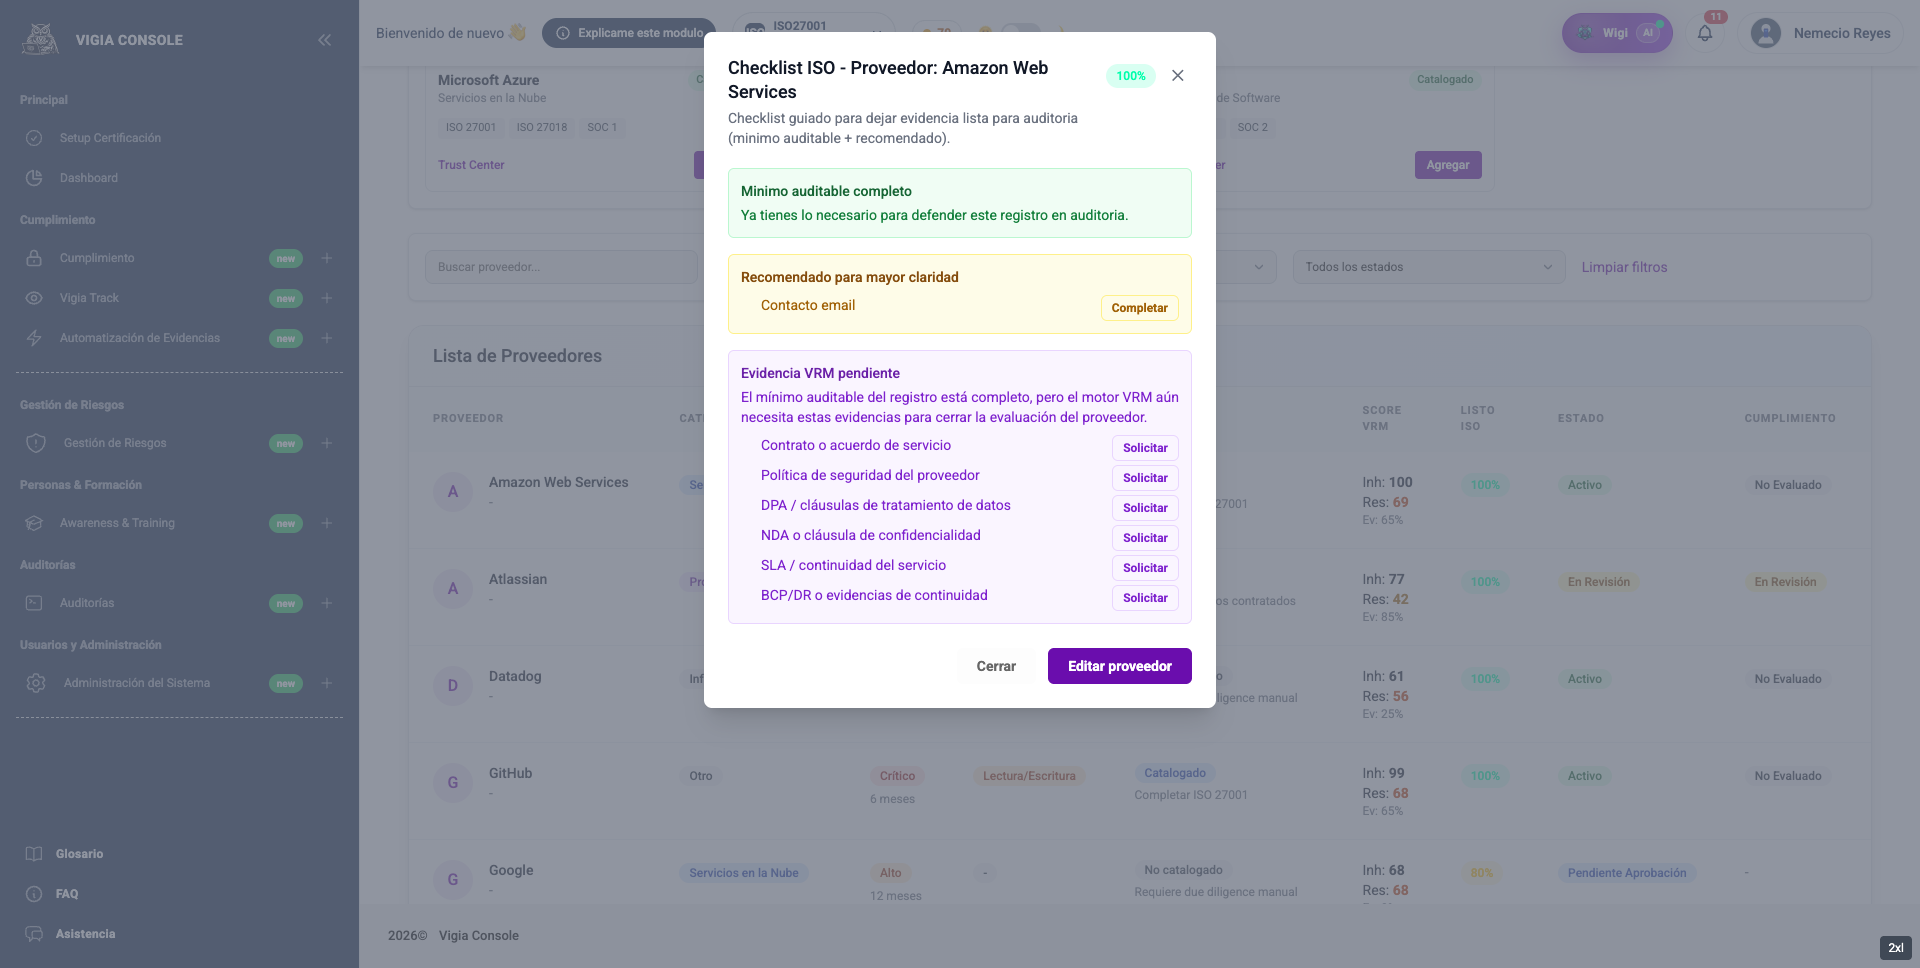
Checklist + evidencia
Separación clara entre mínimo auditable y evidencia VRM por tier. DPA/NDA cuando hay acceso a datos; SLA/BCP para tier crítico.
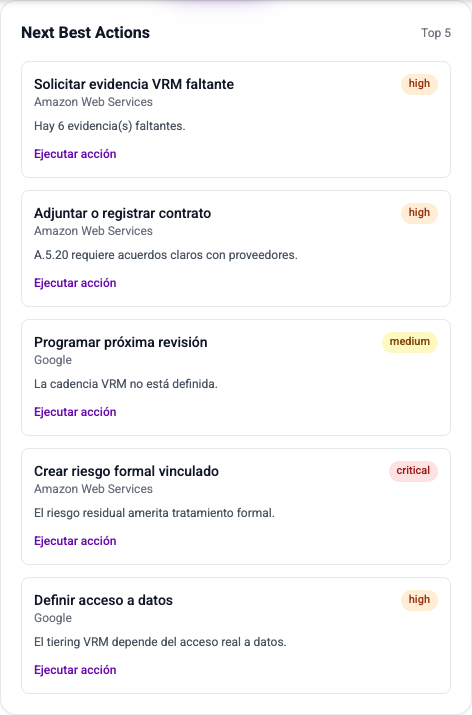
Next Best Actions
Top 5 acciones priorizadas. Botón directo: solicitar evidencia, revisar contrato, crear riesgo, sync Track.

Riesgo formal vinculado
Crea AssetRisk con source=vendor_risk_management. Mapea tier→impacto, residual→probabilidad, treatmentOption=MITIGATE.
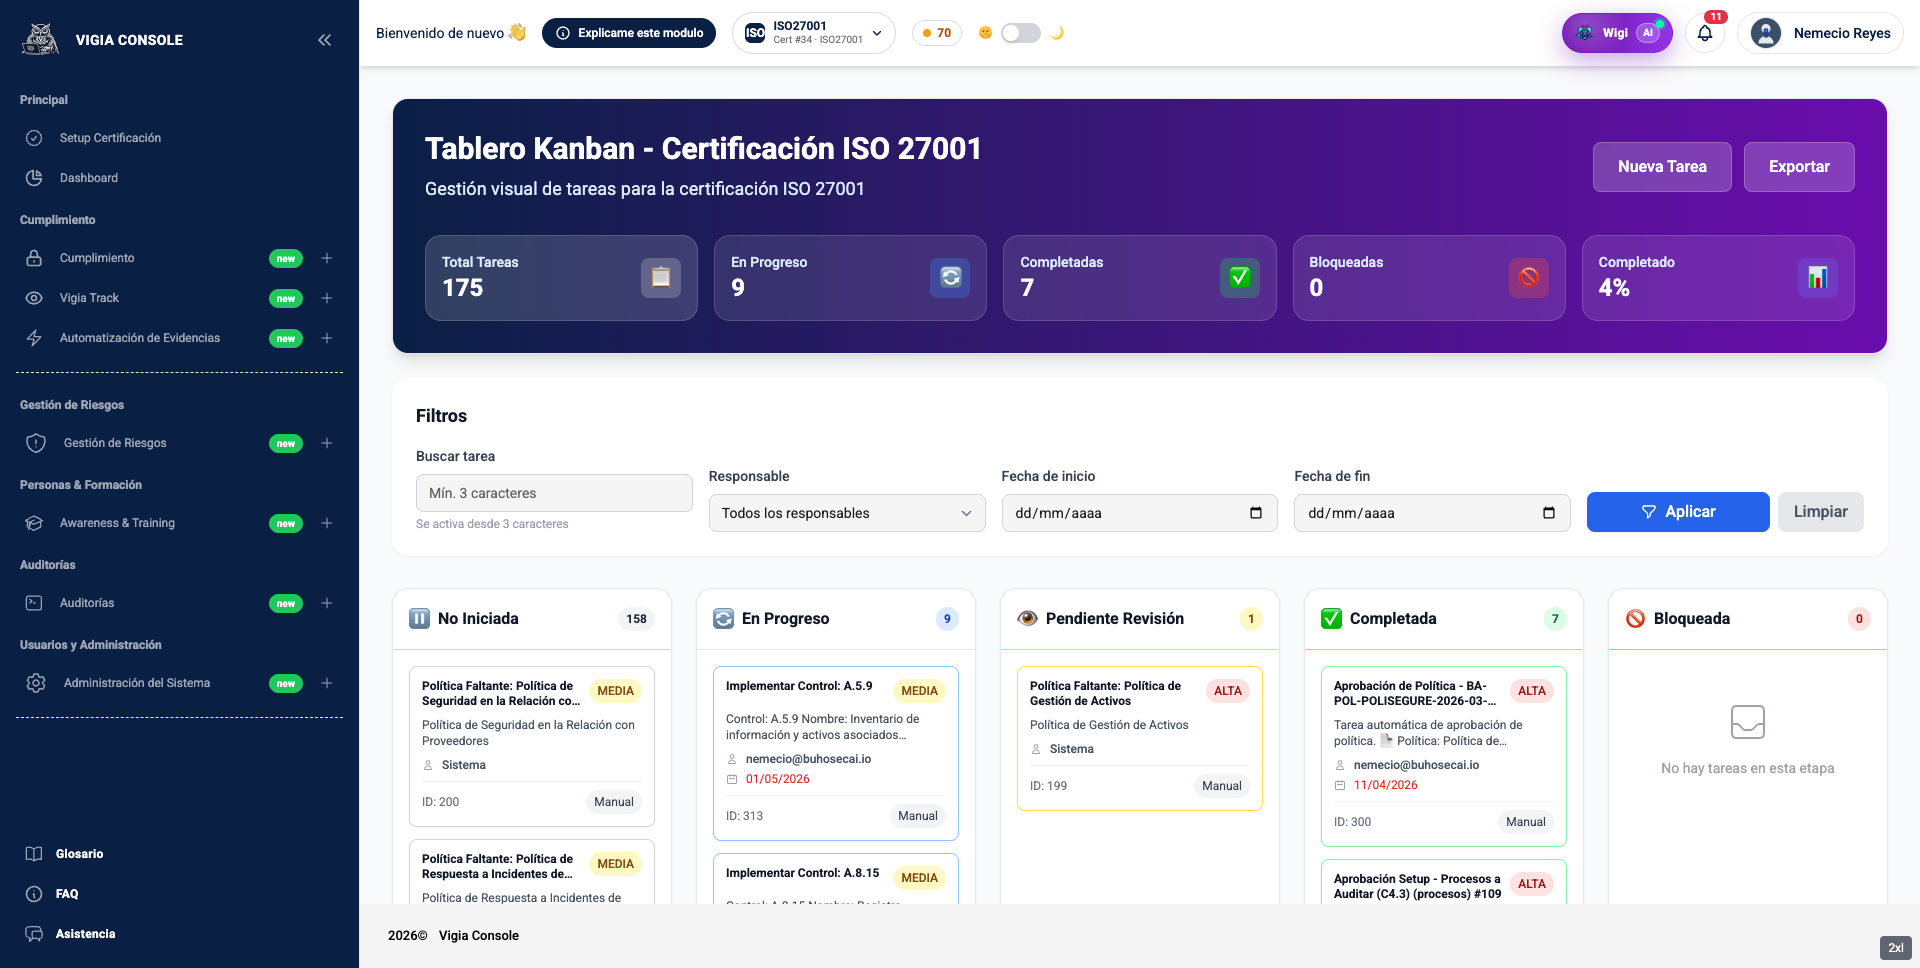
Tareas en Track
Tareas operativas con prefijo [VRM] en Kanban. Owner asignable, estado, fecha. Vínculo ProviderTrackTaskLink.
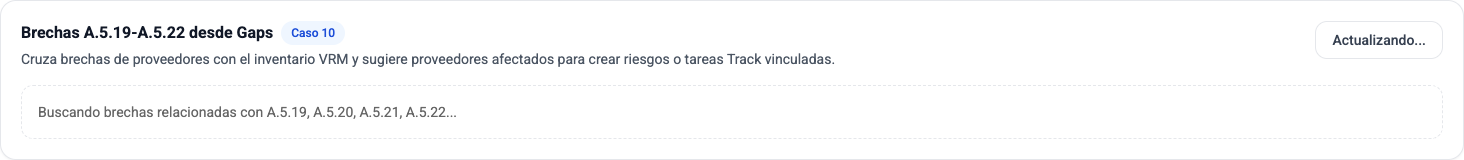
Cruce con Gaps ISO
Gaps A.5.19–5.22 → proveedores afectados → acciones de riesgo o tarea con un click. Empty state verde cuando no hay brechas.
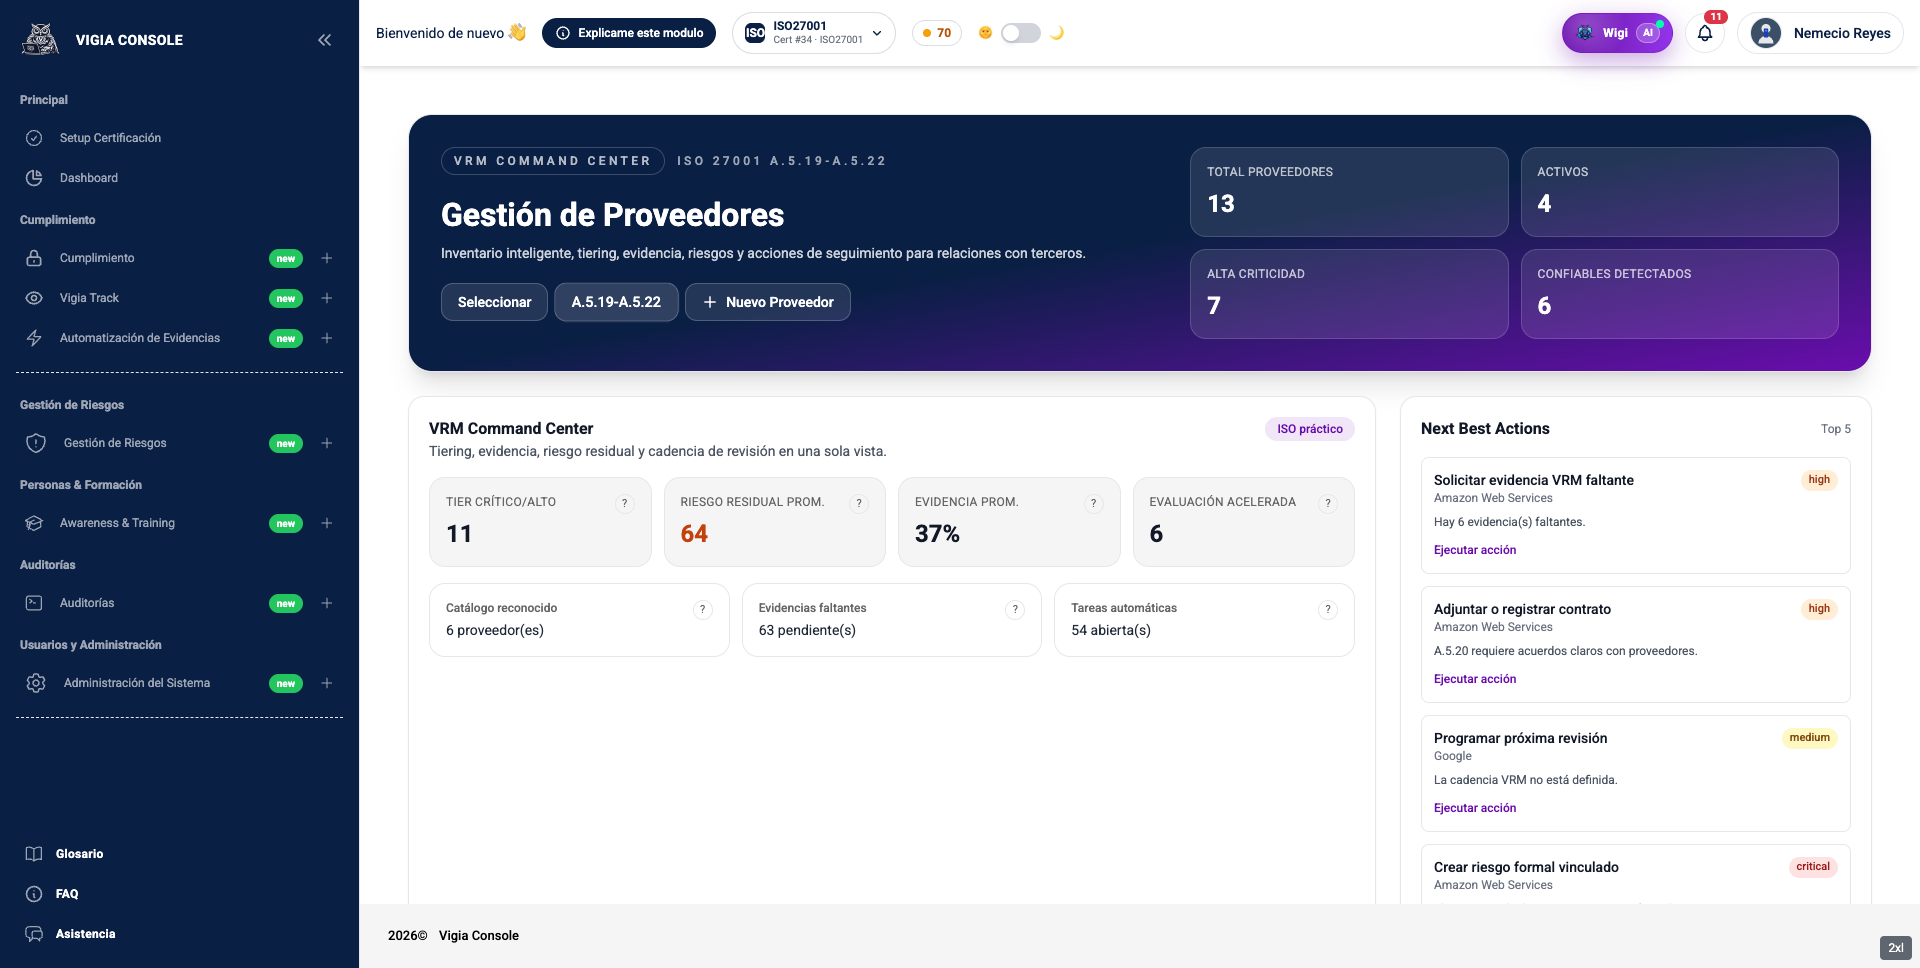
Reporte A.5.19–5.22
Vista ejecutiva consolidada. Métricas + proveedores + controles + riesgos vinculados. Export JSON para anexar al paquete auditor.
/// Cobertura por marco
Evalúas una vez. Sirve para todas tus certificaciones.
/// Vs Vanta / Drata / OneTrust
VRM enterprise al precio mid-market
| Capability | Vigía | Vanta TPRM | Drata | OneTrust TPRM |
|---|---|---|---|---|
| Catálogo seed con cert públicas (AWS/GCP/Notion) | ✅ | ✅ | ✅ | Parcial |
| Scoring inherent + residual + tier automático | ✅ | Parcial | Parcial | ✅ |
| Next Best Actions con botón ejecutable | ✅ | ❌ | ❌ | Parcial |
| Vínculo activo↔proveedor↔control↔riesgo | ✅ | Parcial | Parcial | ✅ |
| Sync tarea Track con prefijo [VRM] | ✅ | ❌ | ❌ | Parcial |
| Cruce con Gaps ISO automático | ✅ | ❌ | ❌ | Parcial |
| Reporte A.5.19–5.22 exportable | ✅ | Parcial | Parcial | ✅ |
| Pricing mid-market LATAM | ✅ | ❌ | ❌ | ❌ |
/// Sigue explorando
VRM no vive solo. Conoce el resto.
/// Mira tu propia bandeja
¿Cuántos proveedores tienen acceso a tus datos hoy?
En 30 minutos conectamos tu Google Workspace o Entra ID y te mostramos qué terceros aparecen, cómo los clasifica Vigía y qué te queda por revisar.