Módulo Risk Management · ISO 27001:2022 §6.1–10.1Riesgos ISO 27001
Riesgos ISO 27001
que la plataforma cuida sola.
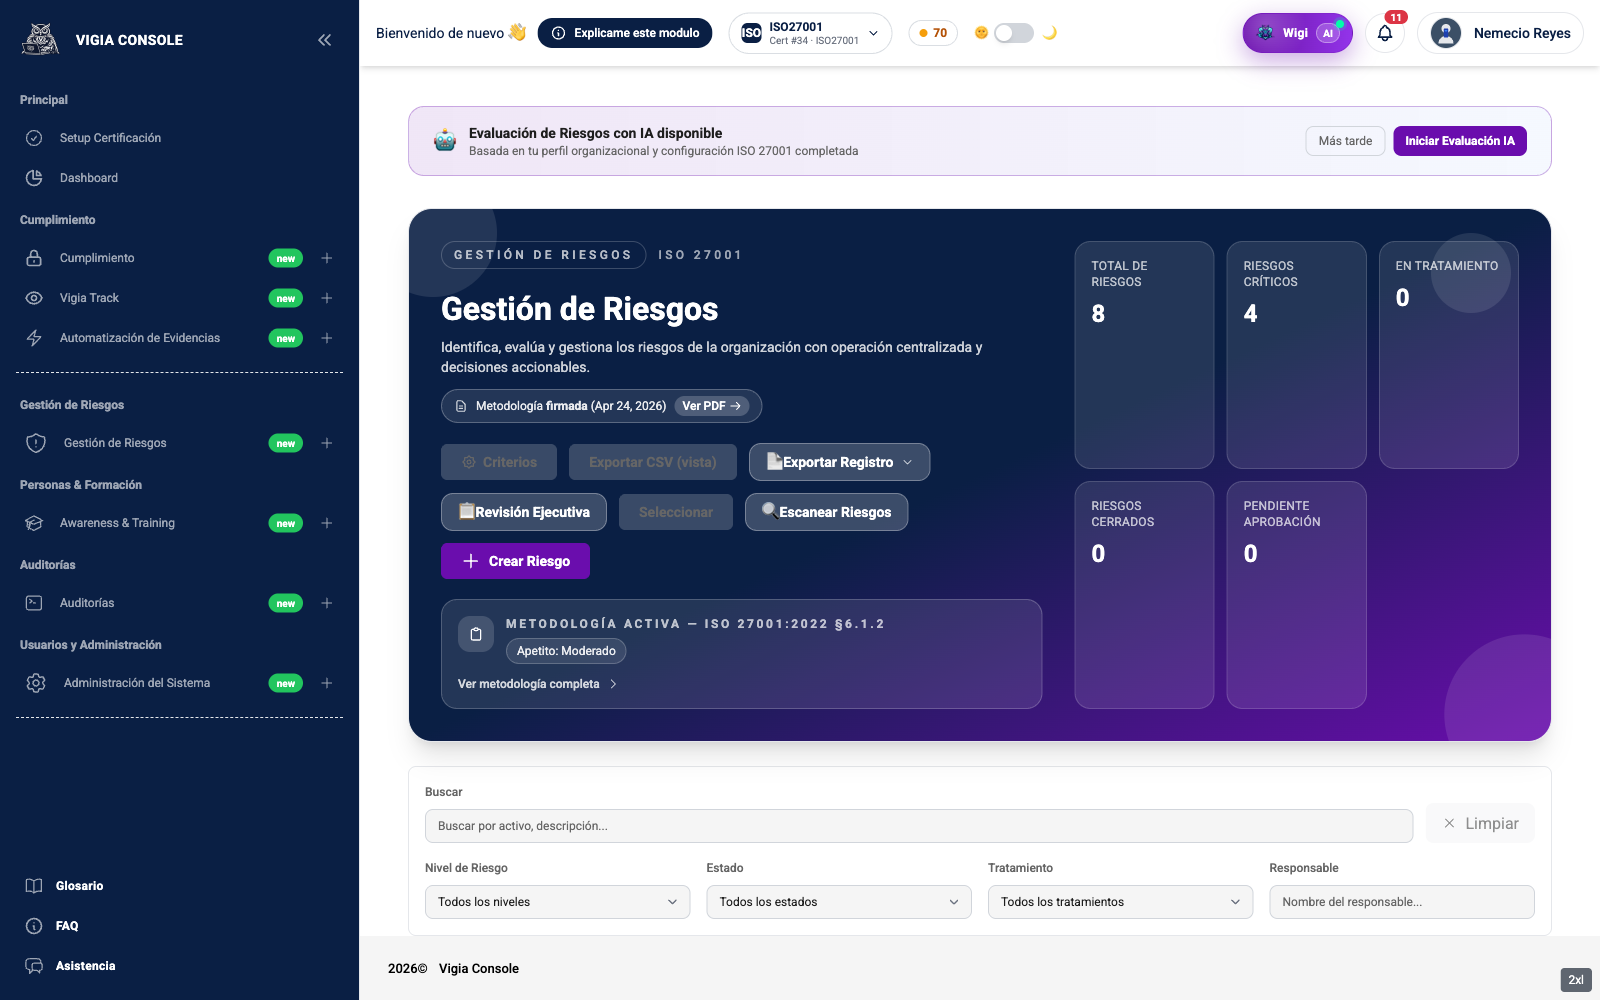
Criterios firmados por la Dirección, IA que sugiere riesgos citando la cláusula, forecasting Prophet a 12 semanas y aceptación residual con validación en backend. El ciclo ISO completo — del apetito al acta de revisión por la Dirección — en una sola plataforma.
/// Madurez ISO L3 · Optimizado / Predictivo· 95% gaps duros cerrados
app.vigiacomply.io/risk-management/dashboard
/// Tres ideas que cambian el juego
No es un CRM de riesgos. Es una metodología viva.
§6.1.2
El cálculo deriva del apetito firmado
No hay overrides manuales. El nivel de cada riesgo se calcula con los thresholds que la Dirección firmó en el setup. Frontend, backend y agente IA leen el mismo source of truth.
CISO-asistido
La IA propone, el CISO decide
AI Suggest crea borradores con probabilidad, impacto, rationale y cláusula ISO. Owner Suggest aprende del organigrama. La plataforma no aprueba sola — pero ahorra el 80% del tipeo.
§6.1.3
Imposible cerrar un crítico sin aceptación
Hard-block server-side: si intentas cerrar un riesgo con score > umbral de aprobación sin RiskAcceptance APPROVED, el backend devuelve HTTP 422. El auditor lo va a notar — Vigía ya lo bloqueó.
/// Features que enamoran
12 capacidades que cierran cláusulas ISO completas
Cada una mapea a una cláusula ISO 27001:2022 explícita. Cada una está en producción.
Criterios firmados
Apetito MODERATE/CONSERVATIVE/AGGRESSIVE con thresholds versionados. Cada riesgo cita la versión de criterios con la que se calculó.
AI Suggest creación
Sugiere assetName, probabilidad, impacto, tratamiento y rationale citando ISO. El usuario edita y aprueba.
Owner heurístico
IA propone responsable según assetType + organigrama. People Manager para HUMAN, CISO para DATA, Tech Lead para APPLICATION.
Eventos cross-módulo
Incidente HIGH+, vulnerabilidad CVSS≥9 o control con efectividad caída disparan reevaluación automática. §8.2 sin esfuerzo.
Forecasting Prophet 12w
Lambda semanal toma snapshot. Lambda lunes 07:00 UTC corre Prophet con interval_width 0.80. Predice score residual 12 semanas adelante.
Drift detector diario
4 detectores: unreviewed >30d, stale treatment >60d, low effectiveness <40, crítico sin aceptación. Email Mailgun anti-duplicado.
Aceptación residual firmable
Workflow DRAFT → PENDING → APPROVED. Hard-block backend si score > approvalRequired y no hay acta APPROVED.
Risk Register PDF + CSV
1 ficha por riesgo en PDF con todos los campos auditables. CSV 18 columnas RFC 4180 + UTF-8 BOM para Excel.
Bulk operations
Asignar owner / marcar revisión / re-evaluar con IA. Cap 500 ids con validación @Transactional server-side.
Acta Dirección §9.3
PDF firmable 9 secciones con OpenPDF: heatmap 5×5, top 10 críticos, apetito vs realidad, distribución treatment.
Wigi proactive
4 reglas detectan gaps y abren conversación con next-actions ejecutables. Cada insight cita la cláusula ISO correspondiente.
Risk ↔ Audits
Si un control auditado está vinculado al riesgo, aparece badge "En auditoría" con navegación bidireccional.
/// Cómo funciona
4 pasos. Cero ambigüedad.
PASO 01
Firma el apetito
Setup wizard con metodología, niveles narrativos y matriz 5×5. La Dirección firma con S3 + audit log inmutable.
POST /risk-criteria · status: SIGNED
PASO 02
Crea riesgos con IA
Click "🤖 Sugerir con IA". El agente Python lee tu stack, propone borrador con cláusula citada. Tú editas, asignas owner sugerido, guardas.
POST /risk-management/ai/suggest
PASO 03
La plataforma trabaja sola
Listeners reactivos recalculan ante incidentes / vulns / drops de efectividad. Lambdas semanales toman snapshot + Prophet forecast. Dispatcher manda emails cada 60s.
@Scheduled fixedDelay=60s
PASO 04
Cierra con acta firmada
Genera Risk Register PDF para auditoría. Genera Acta §9.3 trimestral con KPIs + decisiones. Director firma. Listo.
GET /management-review/{id}/pdf
/// Tour visual
Mira el módulo en acción
Capturas reales de producción — no mockups.
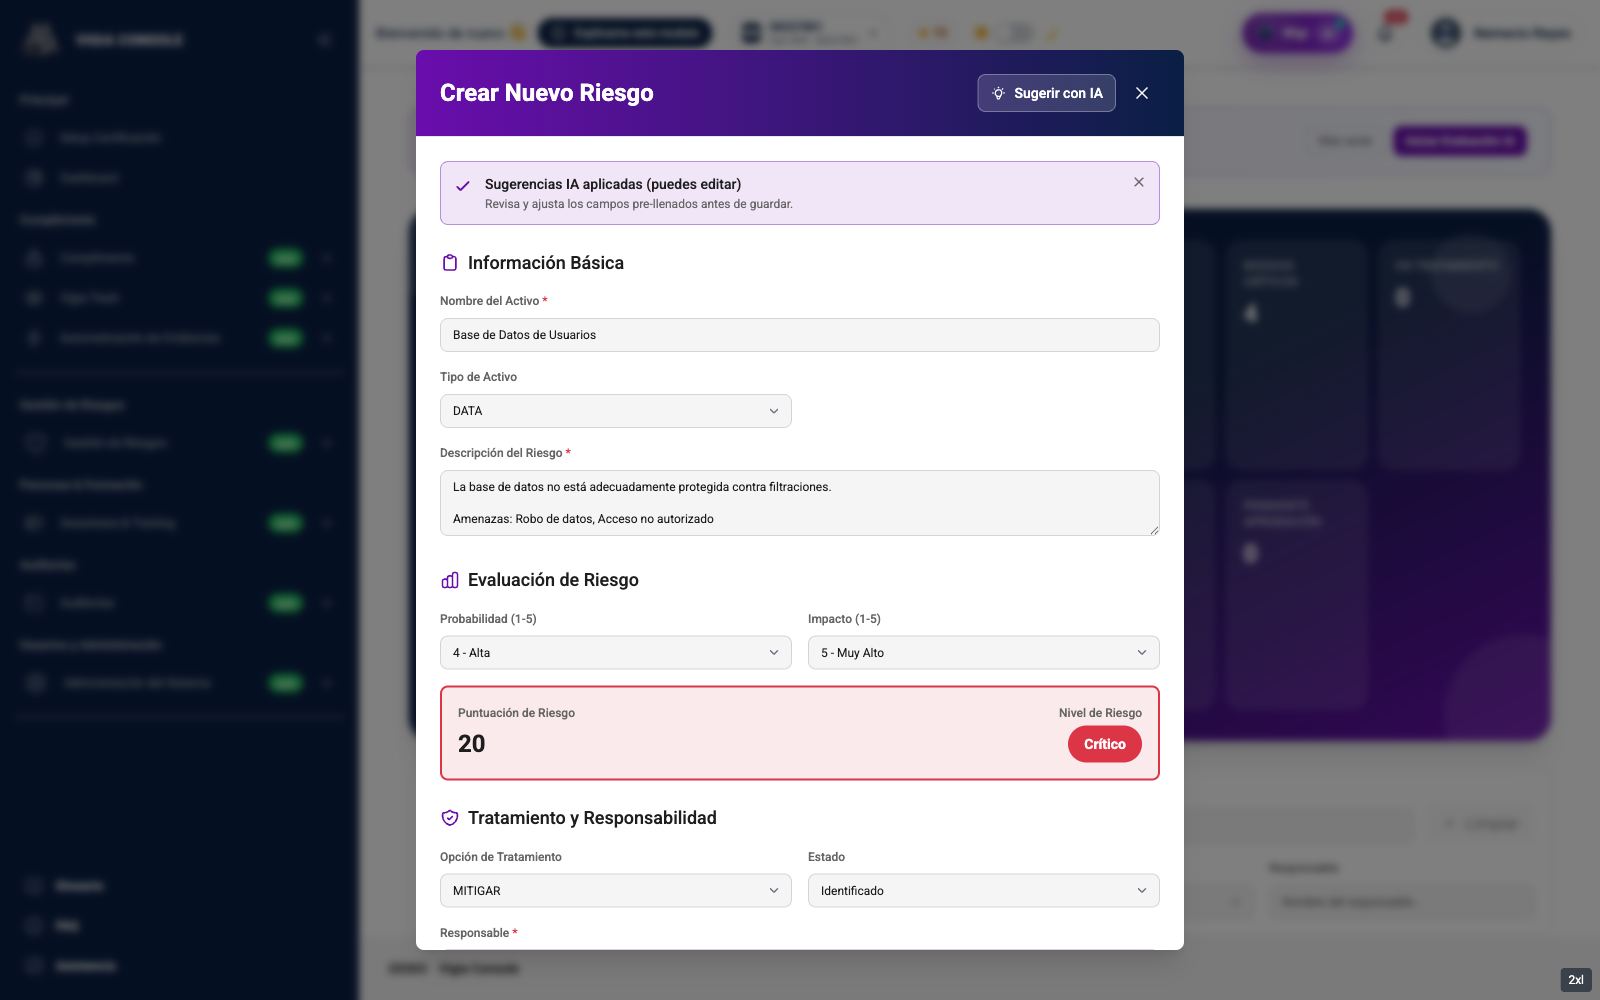
AI Suggest aplicado
Pre-llena assetName, probabilidad, impacto, treatmentOption y rationale en <2s. Banner "Sugerencias IA aplicadas (puedes editar)".
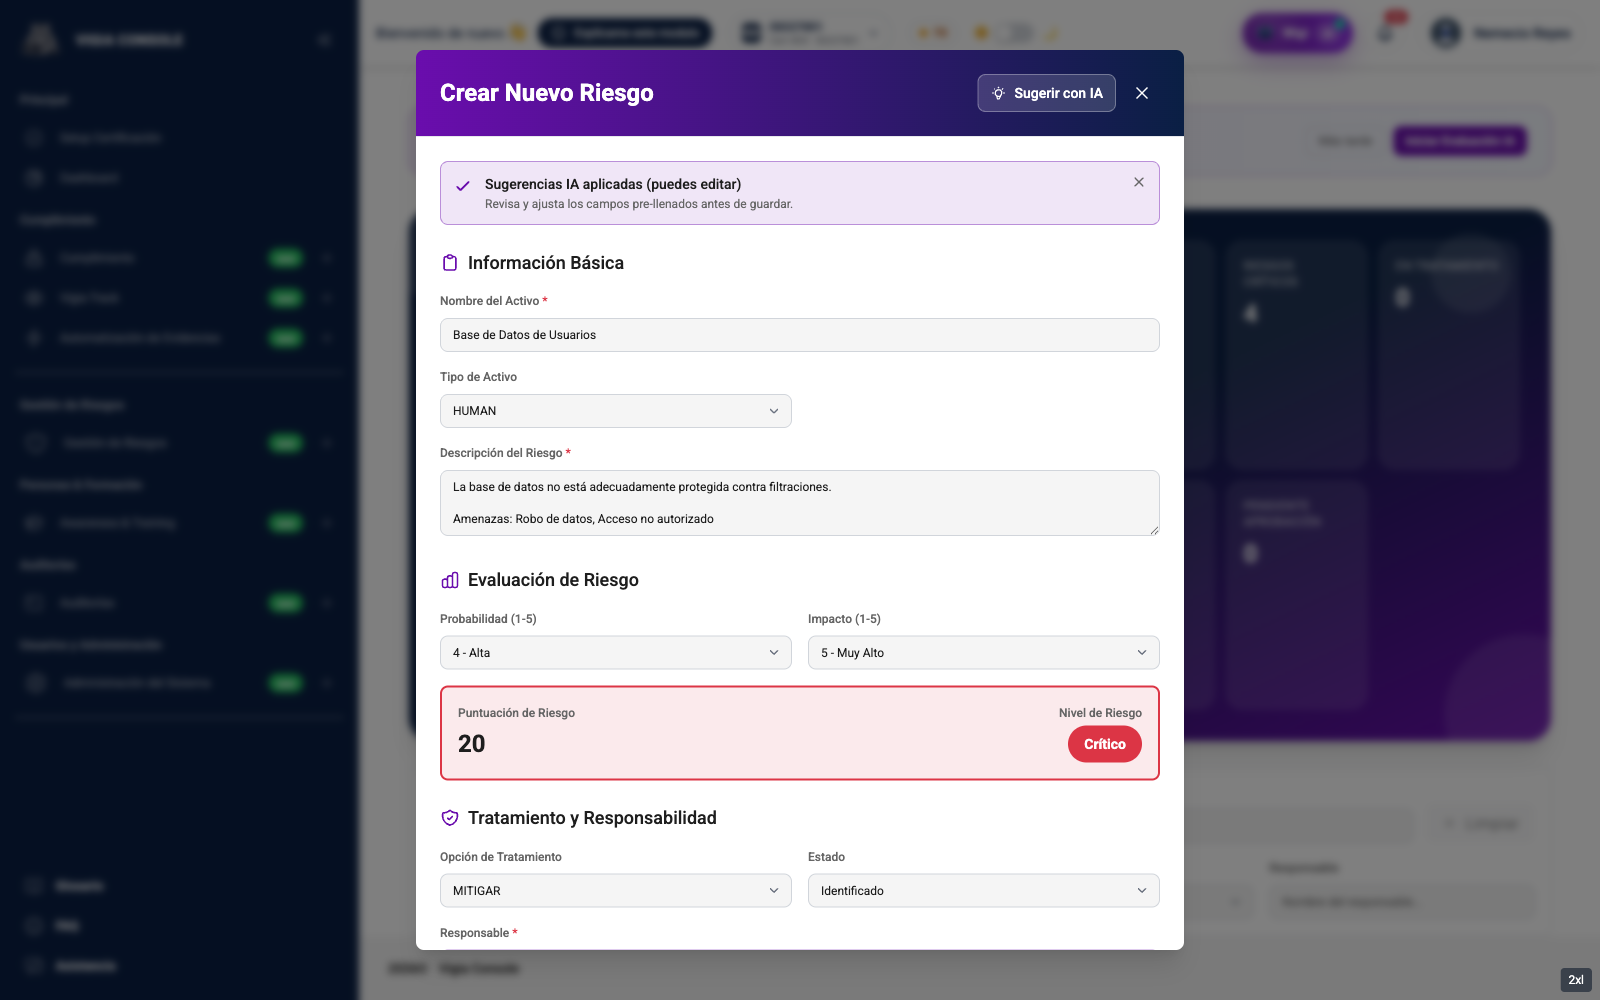
Owner heurístico
"💡 IA sugiere: Matilde Meza (People Manager)" con botones Aplicar / Descartar. Hard-block backend si no asignas.
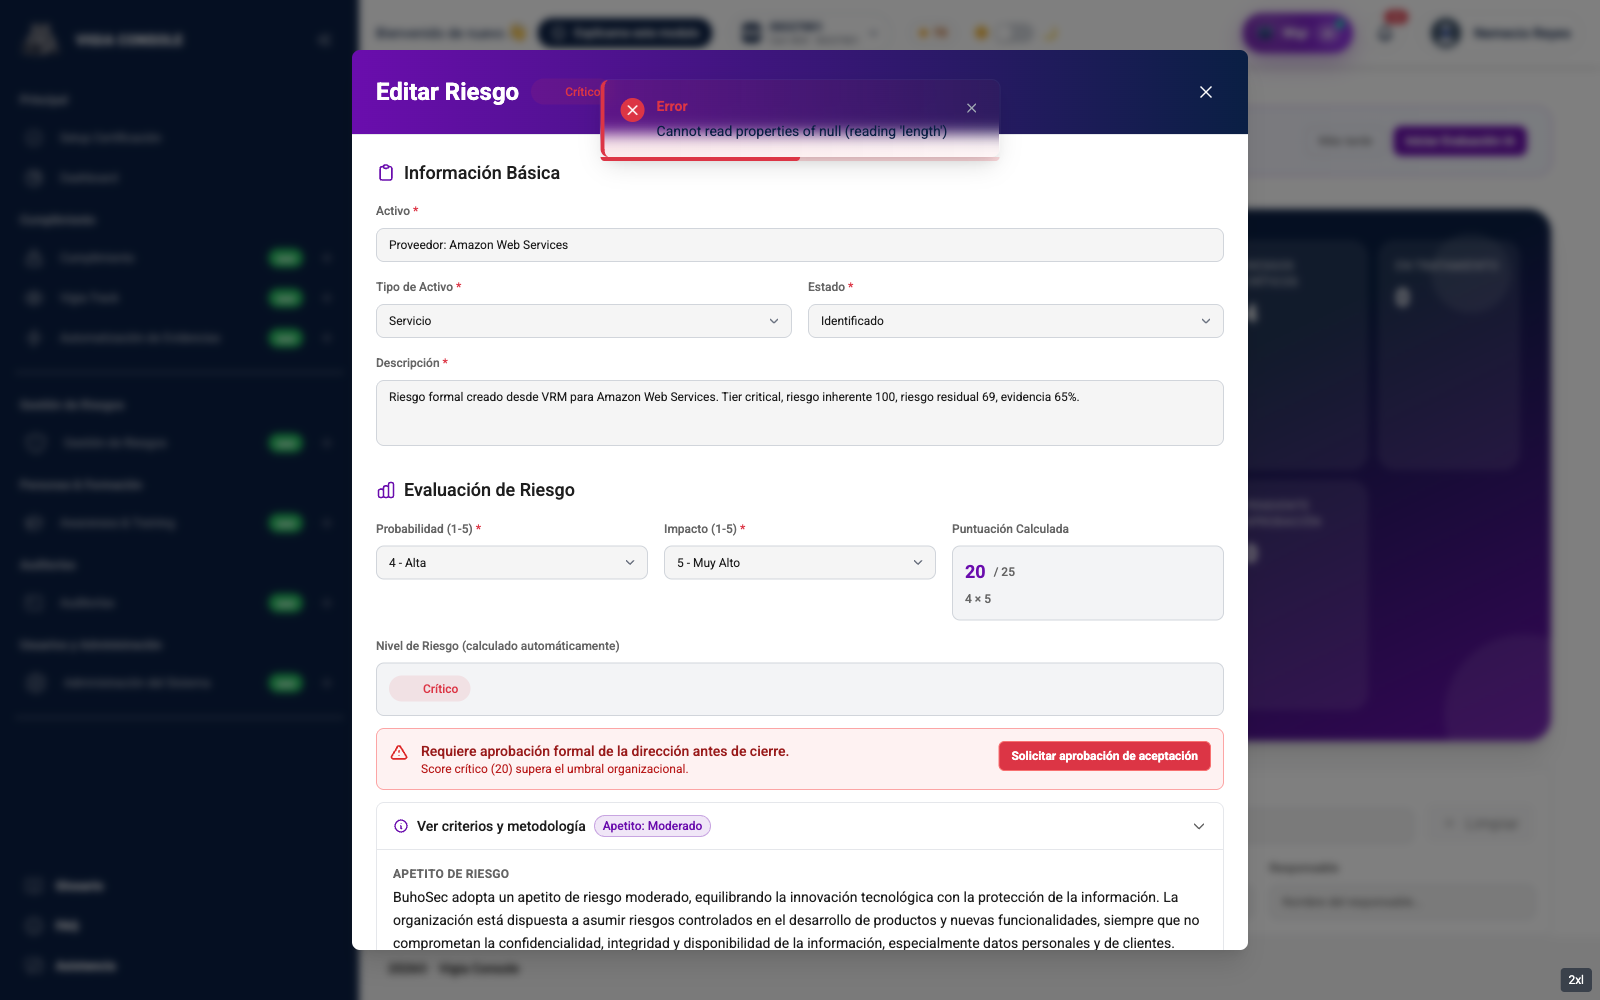
Criterios firmados embebidos
Matriz 5×5 coloreada, narrativa del apetito, reglas autoAccept / requiresMitigation / requiresApproval con link al PDF firmado.
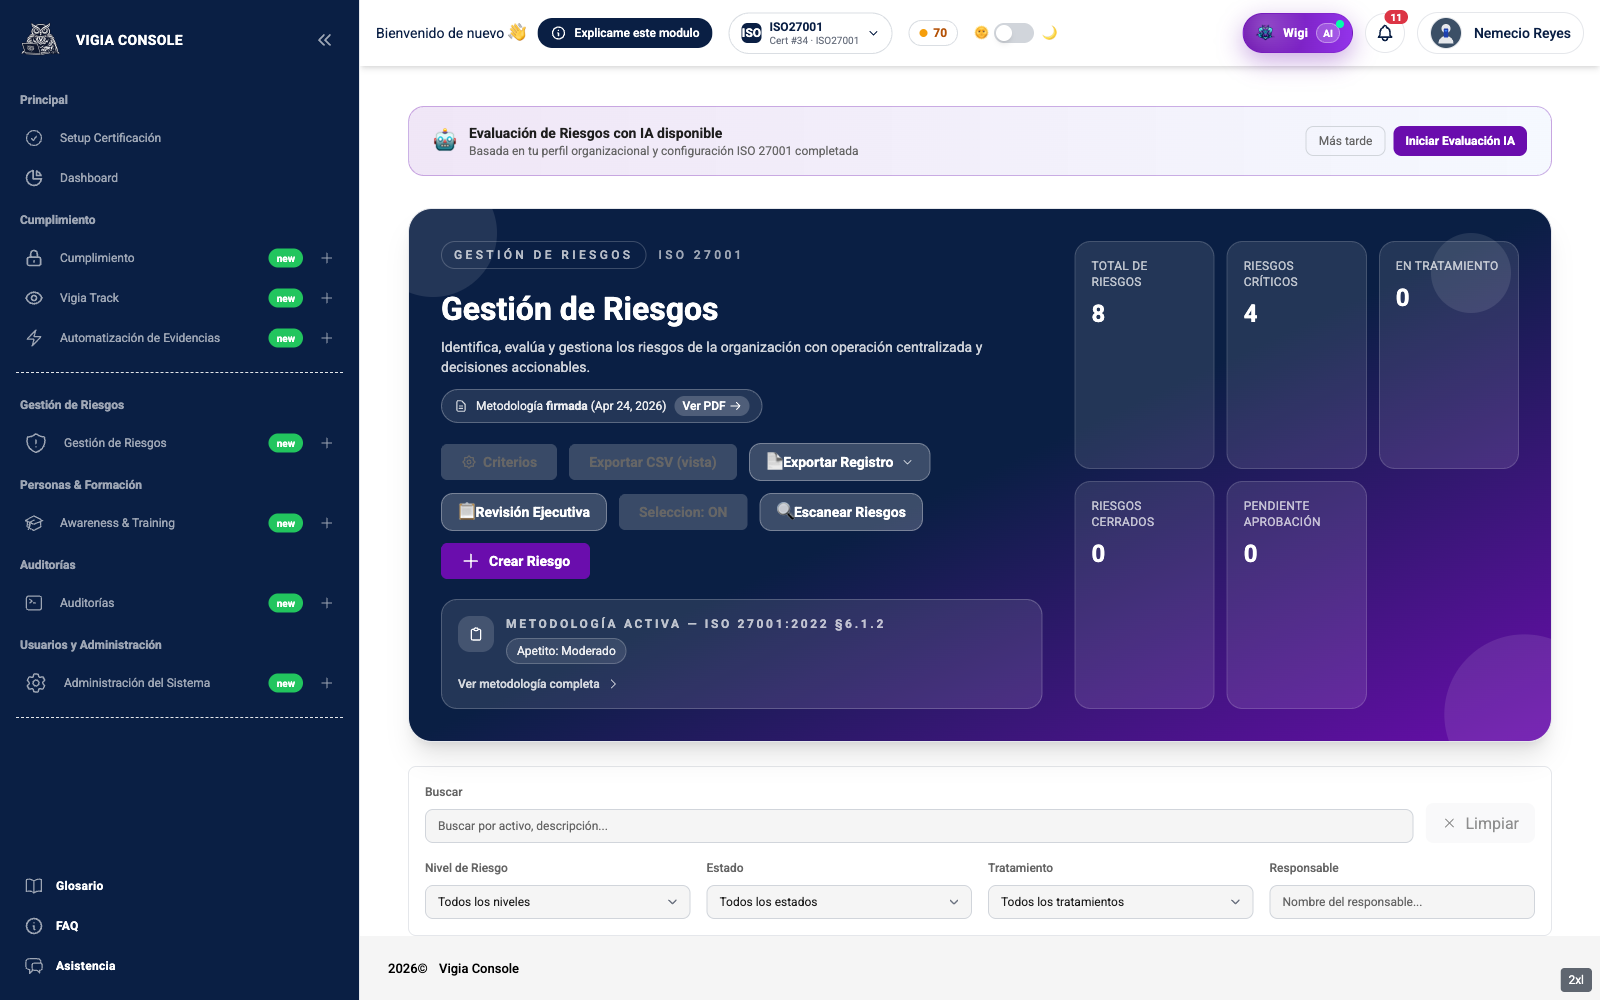
Bulk actions cap 500
Asignar owner / marcar revisión / re-evaluar con IA. Validación @Transactional. UserSelectionModal rechaza sentinel unassigned@.
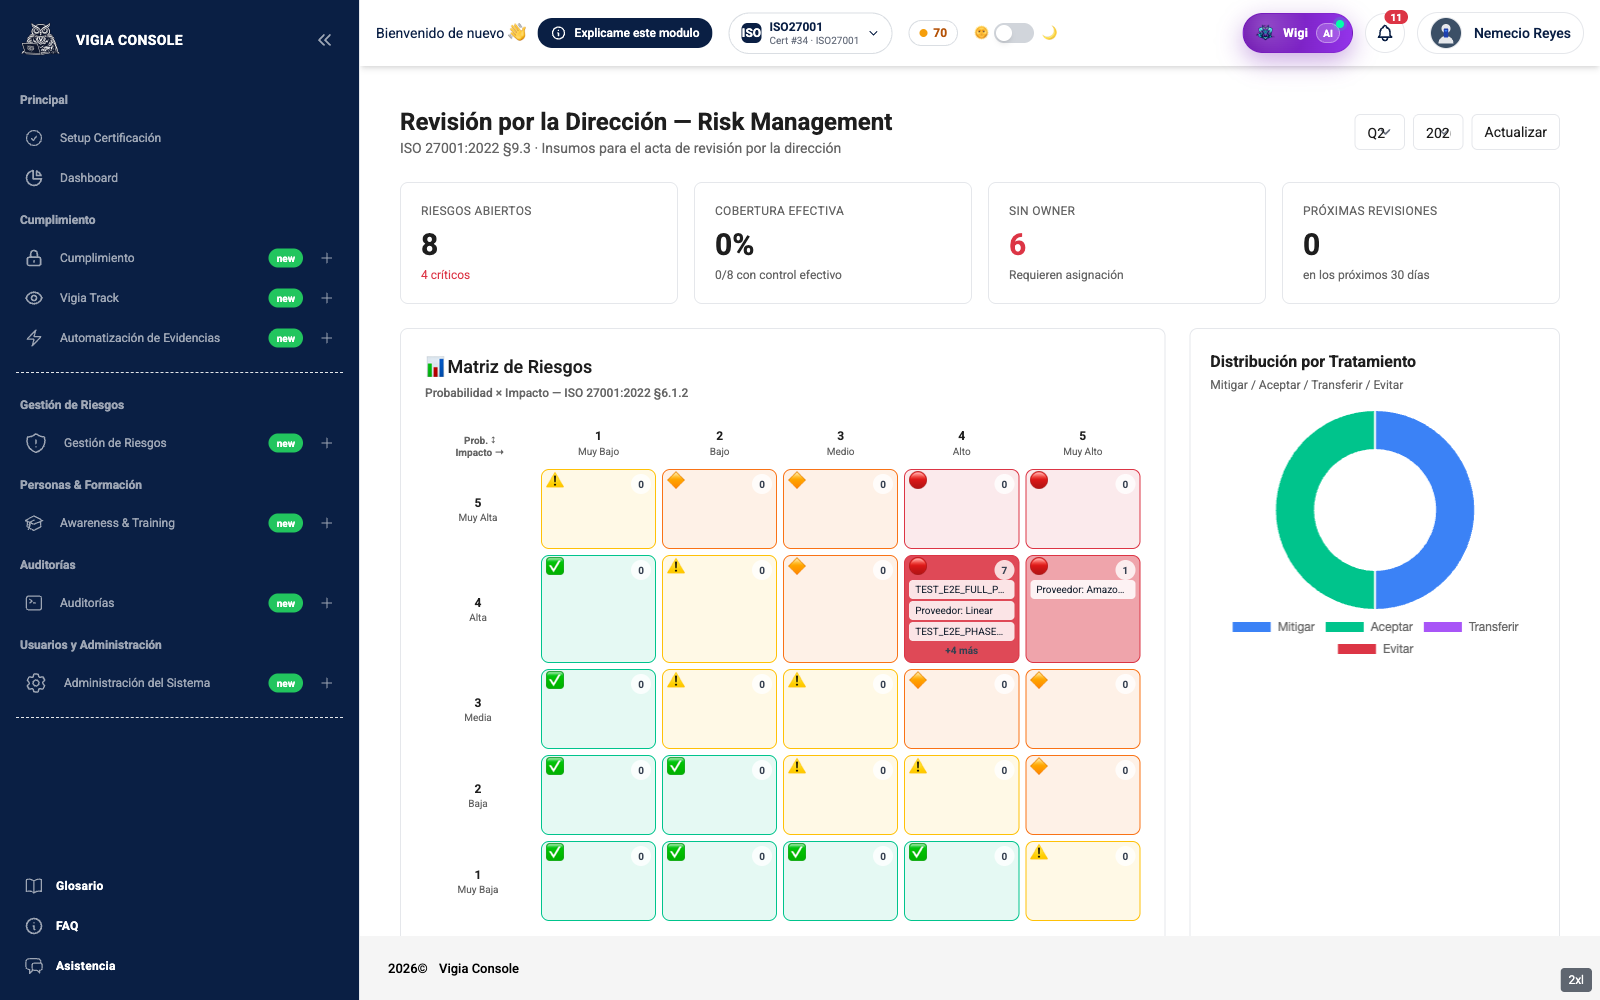
Executive Review §9.3
4 KPIs ejecutivos + heatmap + donut treatment + apetito vs realidad + top 10 + sin owner + próximas revisiones. Sidebar histórico de actas.
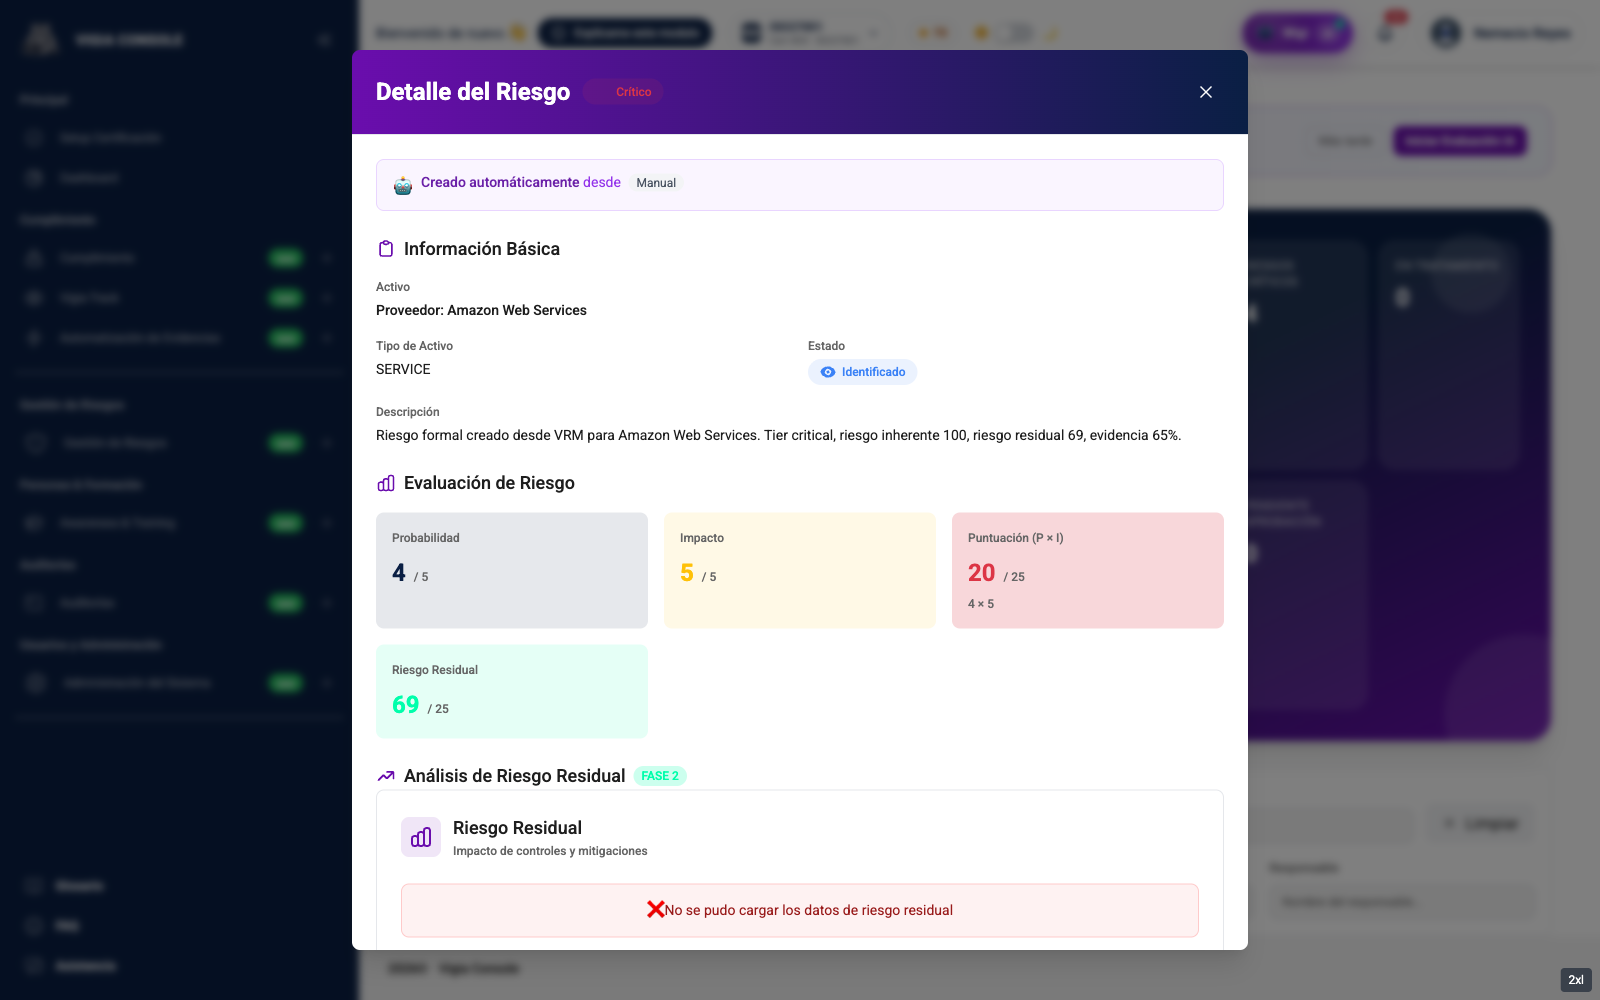
Risk ↔ Audits
Badge "🔍 En auditoría: {auditName}" cuando un control vinculado al riesgo está en una auditoría activa. Click navega.
/// Cobertura ISO 27001:2022
12 cláusulas. Todas en producción.
Cada feature mapea a una cláusula explícita — el auditor reconoce el lenguaje.
/// Vs OneTrust / LogicGate / Excel
Primera plataforma RM nativa chilena con autonomía L3
| Capability | Vigía | OneTrust | LogicGate | Excel |
|---|---|---|---|---|
| Criterios firmados con re-evaluación auto | ✅ | ❌ | Parcial | ❌ |
| AI Suggest con thresholds reales del setup | ✅ | ❌ | ❌ | ❌ |
| Forecasting Prophet 12 semanas | ✅ | ❌ | ❌ | ❌ |
| Drift detector lambda diaria | ✅ | Parcial | ❌ | ❌ |
| Owner suggestion desde organigrama | ✅ | ❌ | ❌ | ❌ |
| Auto-riesgo desde vulnerabilidad CVSS≥9 | ✅ | ❌ | ❌ | ❌ |
| Wigi proactive insights conversacionales | ✅ | ❌ | ❌ | ❌ |
| Acta §9.3 PDF firmable | ✅ | Parcial | Parcial | ❌ |
| Multi-cert / multi-framework switch | ✅ | ❌ | ❌ | ❌ |
/// Sigue explorando
Risk Management no vive solo. Conoce el resto.
/// Continuous Readiness · Always audit-ready
¿Pasamos del Excel a un SGSI vivo?
Diagnóstico gratuito de 30 minutos. Te mostramos el módulo en vivo con tus controles reales y te decimos honestamente si Vigía es para ti.