Cumplimiento continuo para LATAM.
Auditoría siempre lista. Conectamos tu stack y mantenemos evidencia viva para ISO 27001, SOC 2 y Ley 21.719 — sin consultor.
Respondemos en < 15 min · Sin formularios · Sin tarjeta · CISO híbrido

Míralo en acción
Tres cosas que un chatbot no hace: citar tu evidencia, ejecutar el trabajo y anticipar qué atender hoy.
Una sola operación. Múltiples frameworks. Compliance Operations end-to-end.
Una sola plataforma · Continuous Compliance · Audit-ready always-on
+ de 9 empresas en Chile y LATAM ya operan su compliance con Vigía.
El compliance tradicional está roto.
Las empresas siguen operando compliance en Excel, documentos y auditorías manuales. Mientras la infraestructura cambia todos los días, la evidencia queda desactualizada y los equipos terminan reaccionando tarde.
La confianza digital ya no se declara. Se demuestra continuamente.
Un control, todos los módulos
5 módulos que cubren el ciclo ISO 27001:2022 + Ley 21.719 desde el primer activo hasta la auditoría externa.
Un equipo de agentes vigilando 24/7
Wigi AI no audita pasivamente — ejecuta acciones para que tu equipo se concentre en ingeniería y estrategia.
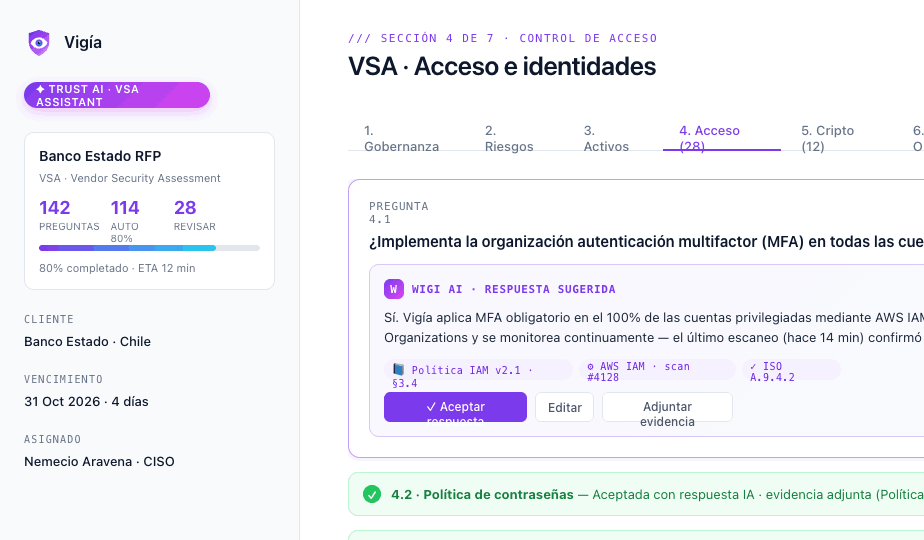
Cierra contratos más rápido. Cuestionarios en autopilot.
Elimina el dolor de cabeza de los Excel de 200 preguntas. Sube el Security Questionnaire de tu prospecto y Vigía AI completará el 80% de las respuestas basándose en tu documentación interna y estado de controles reales.
- Carga directa de RFPs y Excel.
- Base de conocimiento contextual en Castellano.
- Verificación cruzada con evidencia en tiempo real.
Evidencia continua conectada a tu operación.
AWS, GitHub, Google Workspace y Jira conectados para transformar actividad real en cumplimiento auditable. Menos PDFs. Más evidencia viva.
- Telemetry técnica mapeada automáticamente a controles ISO / SOC 2 / Ley Marco.
- Drift detection continuo — la auditoría ya no es un evento, es un estado.
- Integración read-only con AWS, GitHub, Jira, Google Workspace.
Conecta tu stack y deja que la evidencia fluya sola.
Read-only. OAuth seguro. Mapeo automático a controles ISO 27001 / SOC 2 / Ley Marco. Sin agentes ni servidores que mantener.


63 conectores nativos · ¿No ves el tuyo? Conectores custom en plan Scale →
La evidencia ya existe
en tus sistemas.
Vigía conecta tu stack técnico y transforma actividad real de AWS, GitHub, Jira y Google Workspace en cumplimiento continuo. Menos PDFs. Más evidencia viva.
1 evidencia → múltiples frameworks.
Gartner lo llama compliance telemetry. Forrester, operational compliance. Nosotros lo entregamos.
Siempre listo para auditoría.
No más proyectos de última hora. Vigía monitorea continuamente controles, evidencia y desviaciones para mantener tu organización audit-ready.
Tu compliance también vende.
Comparte controles, auditorías y posture con clientes enterprise desde un Trust Center moderno. El compliance dejó de ser solo defensa — ahora también acorta ciclos de venta enterprise.
El compliance dejó de ser solo defensa. Ahora también acelera ventas.
Gobierna tu IA con ISO/IEC 42001.
Vigía ya opera el primer estándar certificable de gestión de IA (AIMS): genera la Evaluación de Impacto de tus Sistemas de IA (6.1.4), el inventario, la política de IA responsable y el SoA de 38 controles. Si ya tienes ISO 27001, reutilizas el 80% — y seguimos avanzando hacia observabilidad y auditabilidad de agentes.
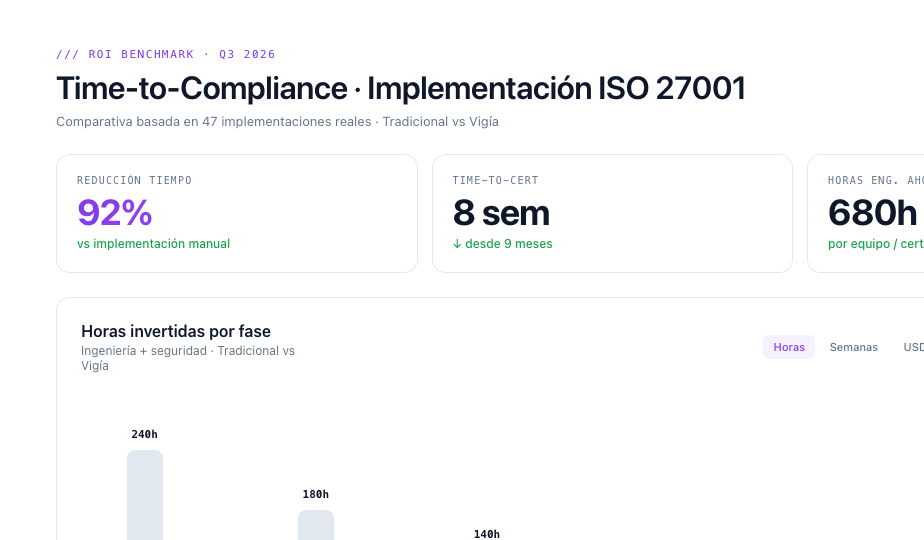
El retorno de automatizar el caos
Las implementaciones ISO 27001 tradicionales secuestran cientos de horas de tus perfiles más técnicos. Vigía reduce drásticamente el costo de oportunidad.
Lo que cuesta certificarte ISO 27001 hoy
Cifras reales del mercado LATAM 2026. Una sola certificación, cinco caminos posibles.
Construye un SGSI vivo, no archivado. Hablemos.
Un control, todos los marcos
Cumple las regulaciones que tus clientes y la ley te exigen — con cross-walk inteligente entre frameworks.
Trusted Provider — Programa 30 días
Un programa de 30 días paquetizado. Trust Score de 0 a 100, badge público y Trust Center. Para responder cuestionarios de seguridad sin CISO ni SGSI.
Ley 21.719 — Privacidad Chile
Gestión de brechas, ARCO+ 30 días, DPIA obligatoria, RAT inmutable. 14 módulos con IA listos para auditoría APDP.
ISO 27001 + Ley Marco
La Ley Marco de Ciberseguridad obliga a las OIV a un SGSI ISO 27001. Cumple ambas con un solo programa.
ISO 27701 · Privacy Information Management
PIMS certificable: ROPA/RAT, DPIA, política de privacidad y SoA de 78 controles. Reusa tu ISO 27001 al 60%.
SOC 2 para LATAM
Type I y Type II con auditores AICPA. Cierra contratos con clientes US y UK más rápido.
El plan correcto para tu equipo
Desde startups con su primer framework hasta empresas operando compliance continuamente en múltiples frameworks.
- Primer borrador en 48 horas
- Generación IA "Crea"
- CISO Virtual por email
- Gestión de riesgos básica
- Todo lo de Starter
- Awareness & Training incluido
- CISO Híbrido (IA + Humano)
- Integración AWS, GitHub, Jira
- Evidence Automation continua
- Acompañamiento en auditoría
- Todo lo de Growth
- Trust Center público/privado
- CISO dedicado 24/7
- Integraciones custom
- AI Governance · ISO 42001 ready
Preguntas frecuentes
Todo lo que necesitas saber antes de iniciar tu camino al cumplimiento continuo.
Compliance honesto, sin marketing inflado.
Lecciones de campo sobre cómo opera compliance en empresas reales de LATAM.
Ya tienes IA en producción
El inventario que casi todos arman no responde ninguna de las cinco preguntas que la norma sí hace.
OperaciónRoadmap de 90 días
Tres sprints de 30 días para mover compliance de auditoría anual a operación continua.
Trust CenterUn Trust Center vivo
Cómo dejar de responder cuestionarios de seguridad a mano y publicar evidencia que se actualiza sola.
Mercado 2026Estado del compliance en LATAM
Siete patrones salidos de 50 conversaciones con equipos de la región, no de slides de venture.
/// Términos que vas a encontrarSGSI · SoA · Anexo A · DPO · RAT · DPIA · OIV · ANCI · APDP · ISO 42001 · glosario completo
Vigía no es solo software.
Es tu equipo de seguridad extendido.
Tecnología + expertos: la fórmula ganadora para empresas en Chile y LATAM.